- BIST10010 760-3,64 %
- ДОЛЛАР49,86+0,15 %
- ЕВРО55,82+0,52 %
- ЗОЛОТО3 898,90-3,29 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН77 874+0,56 %
- 1 ноября 2026 г.12°
- BIST10010 760-3,64 %
- ДОЛЛАР49,86+0,15 %
- ЕВРО55,82+0,52 %
- ЗОЛОТО3 898,90-3,29 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН77 874+0,56 %
- 1 ноября 2026 г.12°
Подрядчик Accenture предоставил агенту Claude доступ к системе Пентагона, пишет WIRED
Источники сообщили WIRED, что ИИ-агент для написания кода мог отправить учетные данные и карту сети на сайт с высоким уровнем риска. В Accenture заявили, что обвинения расследовали и признали необоснованными.
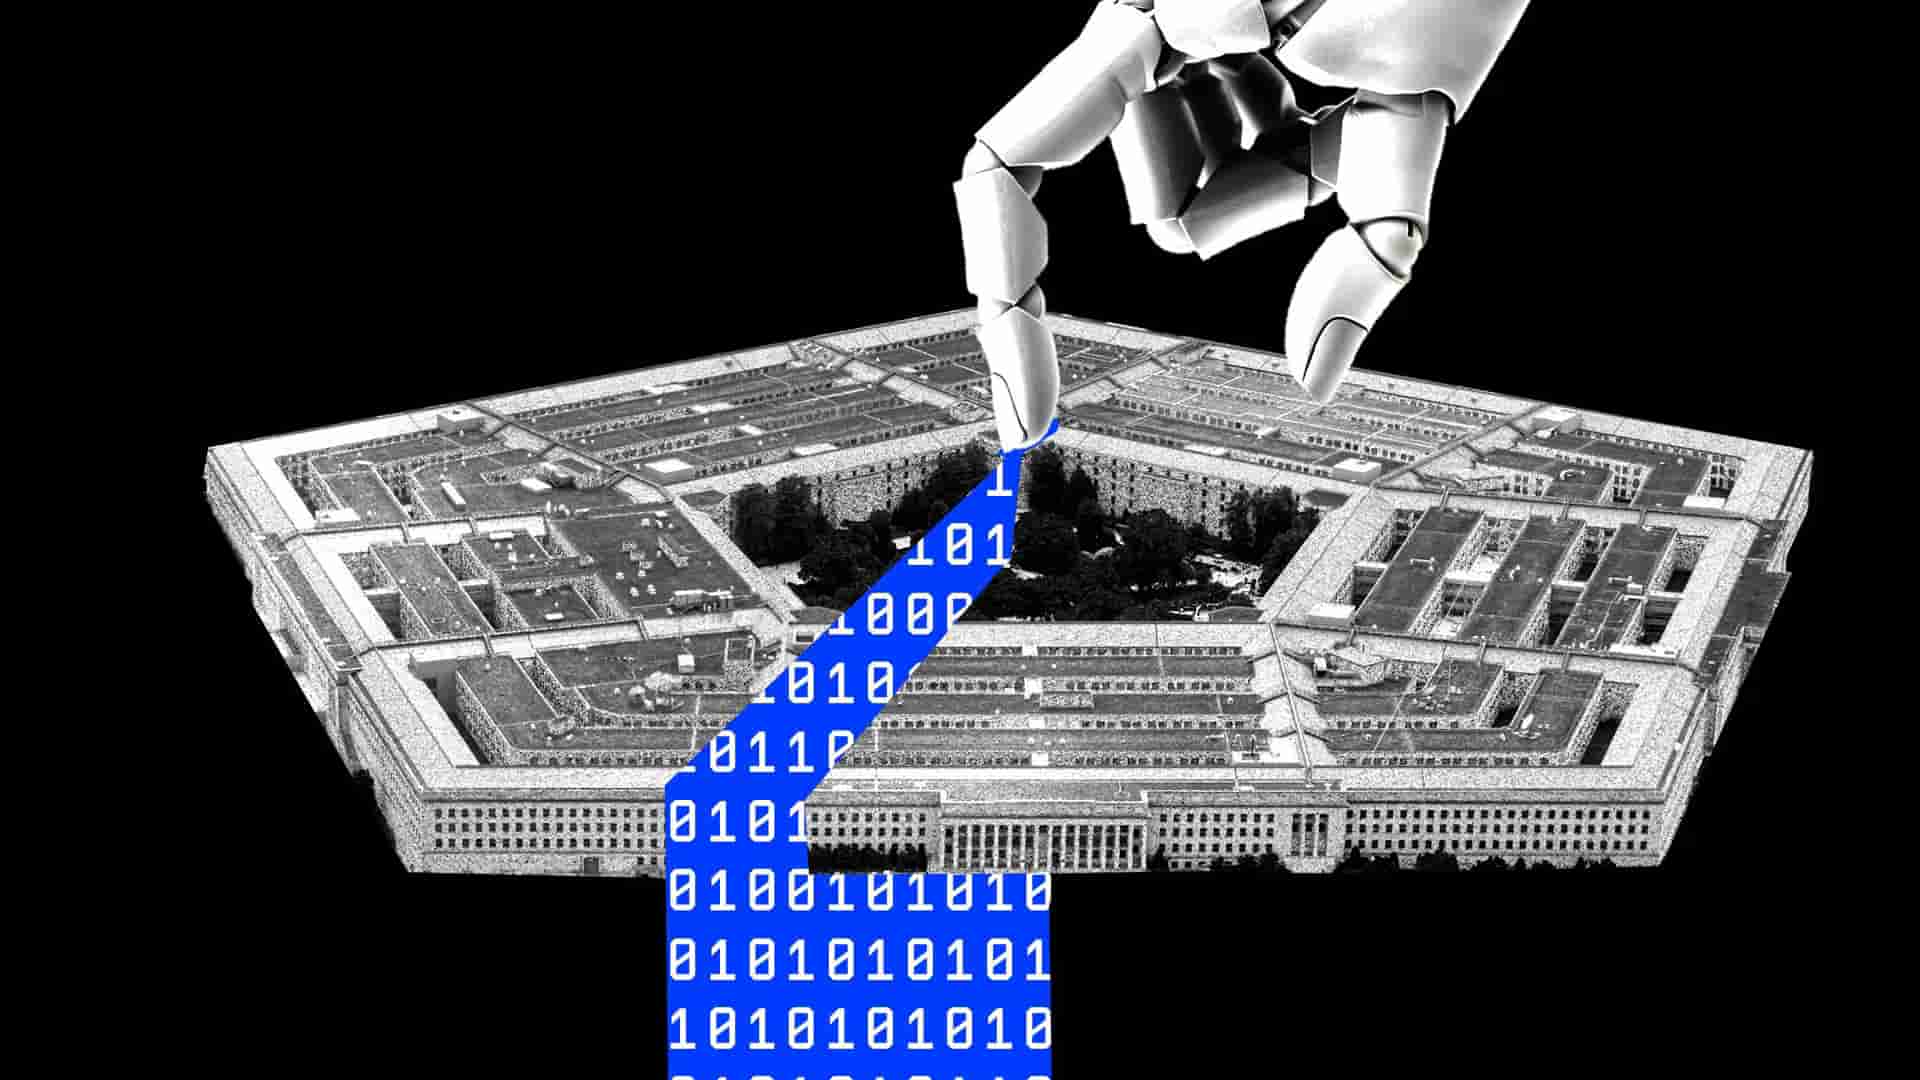
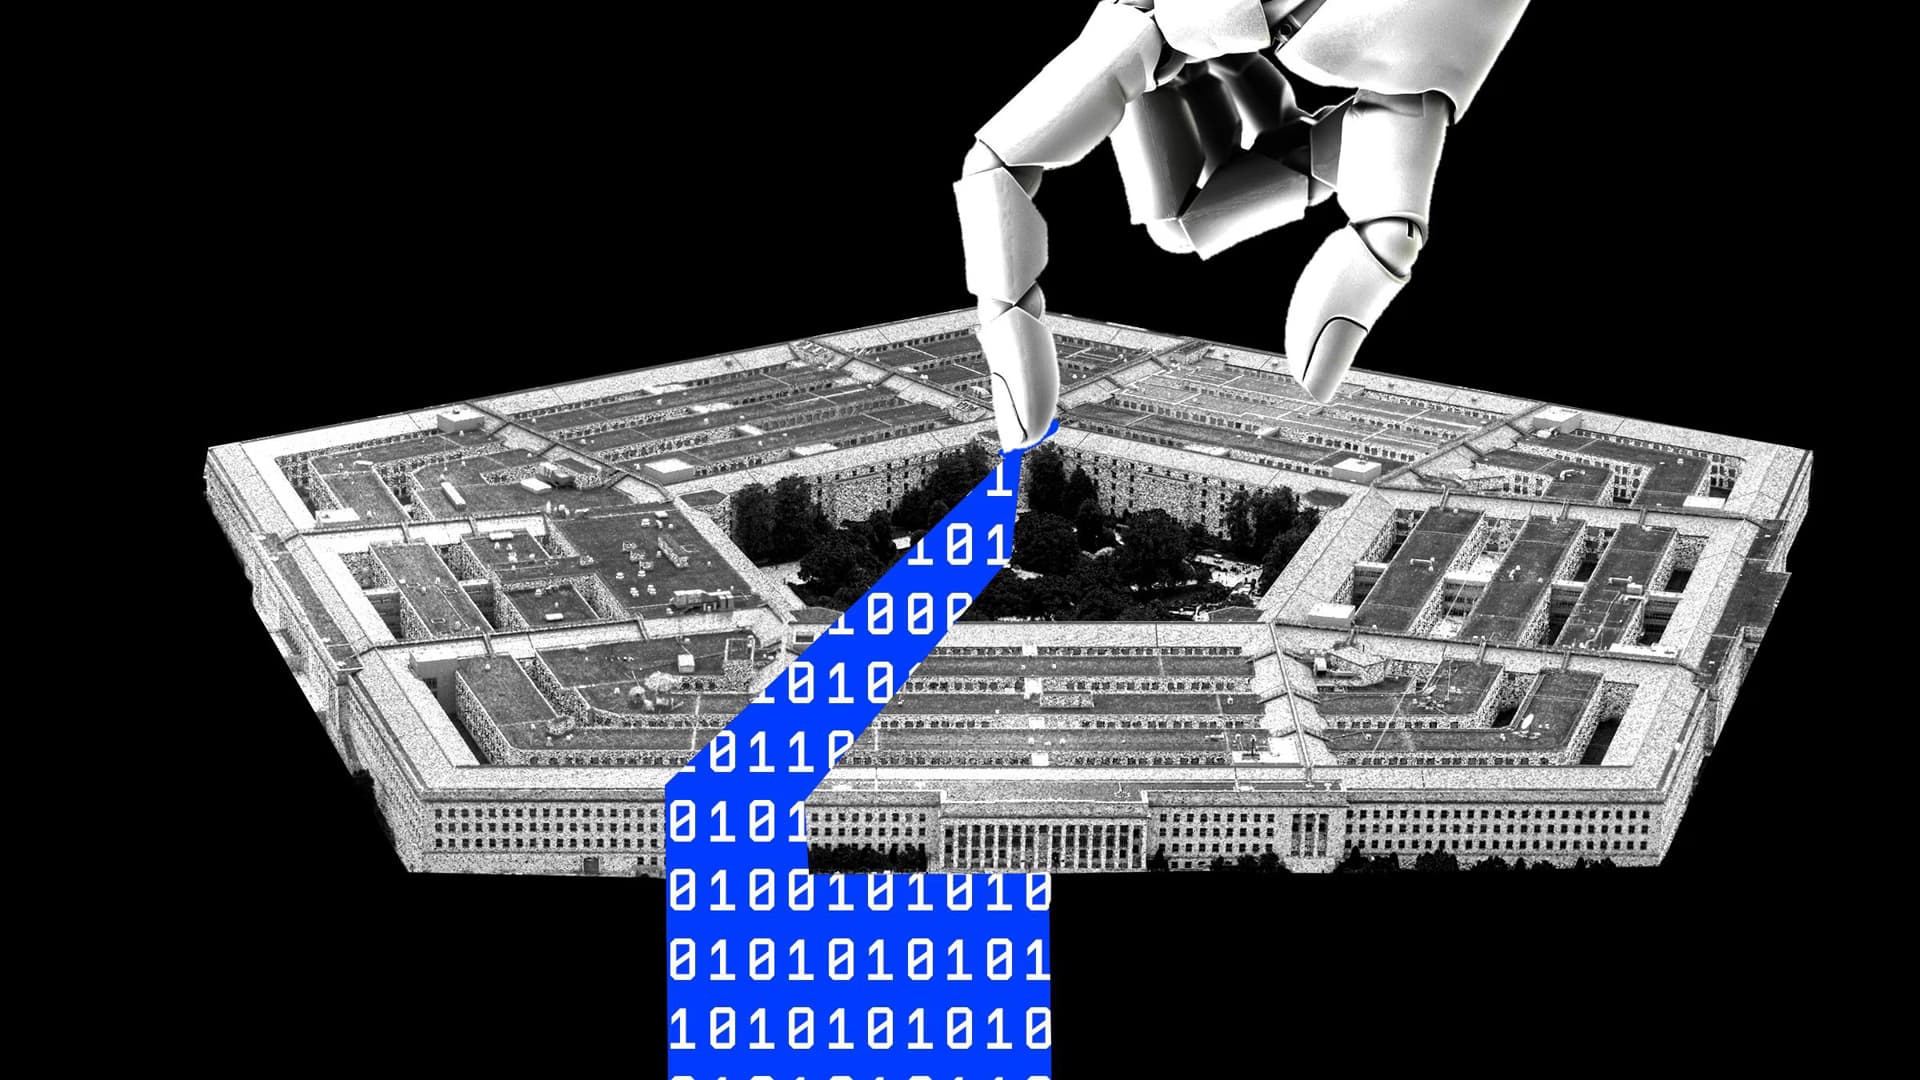
Сотрудник консалтинговой компании Accenture подключил защищенную систему Министерства обороны США, которой пользуются несколько разведывательных ведомств, к личной учетной записи Claude Code — ИИ-агента Anthropic для написания кода, сообщило 29 октября издание WIRED со ссылкой на знакомых с ситуацией людей.
Агент работал в сети Пентагона на протяжении двух месяцев в начале этого года, после чего проблему обнаружили и устранили уязвимость, пишет WIRED. По всей видимости, он отправил учетные данные подрядчика, пароли и карту сети на сайт неназванной третьей стороны, который Национальный институт стандартов и технологий США признал имеющим высокий уровень риска.
Что утверждается в публикации
Среда разработки работает в Сети маршрутизаторов интернет-протокола для несекретной информации (NIPRNet) — сети Министерства обороны США для несекретных данных. В ней хранится контролируемая несекретная информация — чувствительные материалы, которые нельзя обнародовать без проверки.
Источник WIRED заявил, что подрядчик передал агенту свои учетные данные, чтобы автоматизировать написание кода и настройку облачных серверов. Это предоставило агенту административный доступ, позволило обойти средства защиты, связанные с обычным процессом входа в систему, и дало возможность размещать код от имени сотрудника.
Источники также сообщили, что сотрудники Accenture не расценили инцидент как срочный, а компания изначально не сообщила о нем правительству. Сотрудники оборонного ведомства и федеральные подрядчики обязаны сообщать об инцидентах в сфере кибербезопасности в течение 72 часов после их обнаружения.
Нет никаких признаков того, что хакеры получили доступ к секретной системе или системе совершенно секретного уровня, а дальнейшая судьба данных после их выхода из сети остается неясной. Джейк Уильямс, бывший хакер Агентства национальной безопасности США, ныне работающий в IANS, сообщил WIRED, что инструменты часто тестируют в NIPRNet перед переносом в секретные сети. Поэтому похищенные учетные данные теоретически могли быть использованы для внедрения вредоносного кода, который впоследствии попадет в такие системы.
Ответы Accenture, Пентагона и Anthropic
«Мы серьезно относимся ко всем опасениям. Эти обвинения были тщательно и независимо расследованы и признаны необоснованными. Мы полностью выполнили свои юридические и договорные обязательства», — заявил представитель Accenture изданию WIRED. В компании не сообщили, кто проводил расследование.
Представитель Министерства обороны США заявил: «Министерство не комментирует состояние своих сетей или систем».
Anthropic направила WIRED к своей политике использования, которая запрещает пользователям применять ее продукты, чтобы «вмешиваться в работу военных баз и связанной с ними инфраструктуры» или «без разрешения обходить средства защиты, такие как системы аутентификации, защита конечных устройств или инструменты мониторинга».
Статус Claude в Пентагоне
WIRED отмечает, что в настоящее время сотрудникам Министерства обороны США запрещено пользоваться Claude. В июле 2025 года Главное управление цифровых технологий и искусственного интеллекта Пентагона заключило с Anthropic, Google и xAI контракты стоимостью до 200 миллионов долларов каждый после аналогичного соглашения с OpenAI. В марте Пентагон официально признал Anthropic риском для цепочки поставок после того, как компания отказалась отменить ограничения на использование Claude для массового внутреннего наблюдения и полностью автономного оружия. Пентагон заявил, что ему необходимо использовать модель «для всех законных целей»; Anthropic сообщила, что оспорит это решение в суде.
По данным WIRED, Accenture располагает федеральными контрактами на сумму более 3,5 миллиарда долларов, из которых почти 605 миллионов долларов приходятся на Министерство обороны США.
Зарегистрируйтесь в Ally Daily
Подпишитесь, чтобы получать информацию о специальных новостях, событиях и объявлениях. Мы будем держать вас в курсе.
Регистрируясь, вы соглашаетесь с нашей Политикой конфиденциальности
 Недвижимость
 Транспорт
 Запасные части, аксессуары, оборудование и тюнинг
 Секонд-хенд и новые покупки
 Строительное оборудование и промышленность
 Поставщики частных уроков
 Объявления о вакансиях
 Ищущие работу
 Царство животных
 Искатели помощников
 Долевое владение
 Автомобиль
 Автомобильное оборудование
 Мать и ребенок
 Строительная техника
 Средняя школа и университет