- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.459,59-%2,35
- FAİZ%36,00-1,00
- BİTCOİN81.052-%3,54
- 22 Ekim 202617°
- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.459,59-%2,35
- FAİZ%36,00-1,00
- BİTCOİN81.052-%3,54
- 22 Ekim 202617°
ABD'den PHP uyarısı: CISA ve FBI, yamalanamayan sistemlerin kapatılmasını istedi
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ile FBI, web sitelerinin yaklaşık yüzde 70'inde kullanılan PHP'deki 'PHP2Shell' adlı iki kritik açık için acil güncelleme çağrısı yaptı. Japonya ve bazı Avrupa ülkelerinde kamu siteleri geçici olarak kapatıldı.


ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 21 Ekim'de yayımladığı uyarıda PHP programlama dilinde tespit edilen ve "php2shell" olarak adlandırılan iki kritik açığın (CVE-2026-109618 ve CVE-2026-109619) kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya imkân verdiğini ve web isteklerine hizmet veren tüm PHP kurulumlarını etkilediğini açıkladı.
CISA, sistem sahiplerinden PHP 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümlerine derhal geçmelerini istedi. Hemen güncelleme yapamayanların ve desteği sona eren 8.1 ile önceki sürümleri kullananların ise PHP tabanlı sistemlerini yamalanana kadar çevrim dışı bırakması gerektiğini bildirdi. Kurum, uyarının yayımlandığı sırada açıkların istismar edildiğini gözlemlemediğini kaydetti.
FBI: Sistemi çevrim dışı bırakın
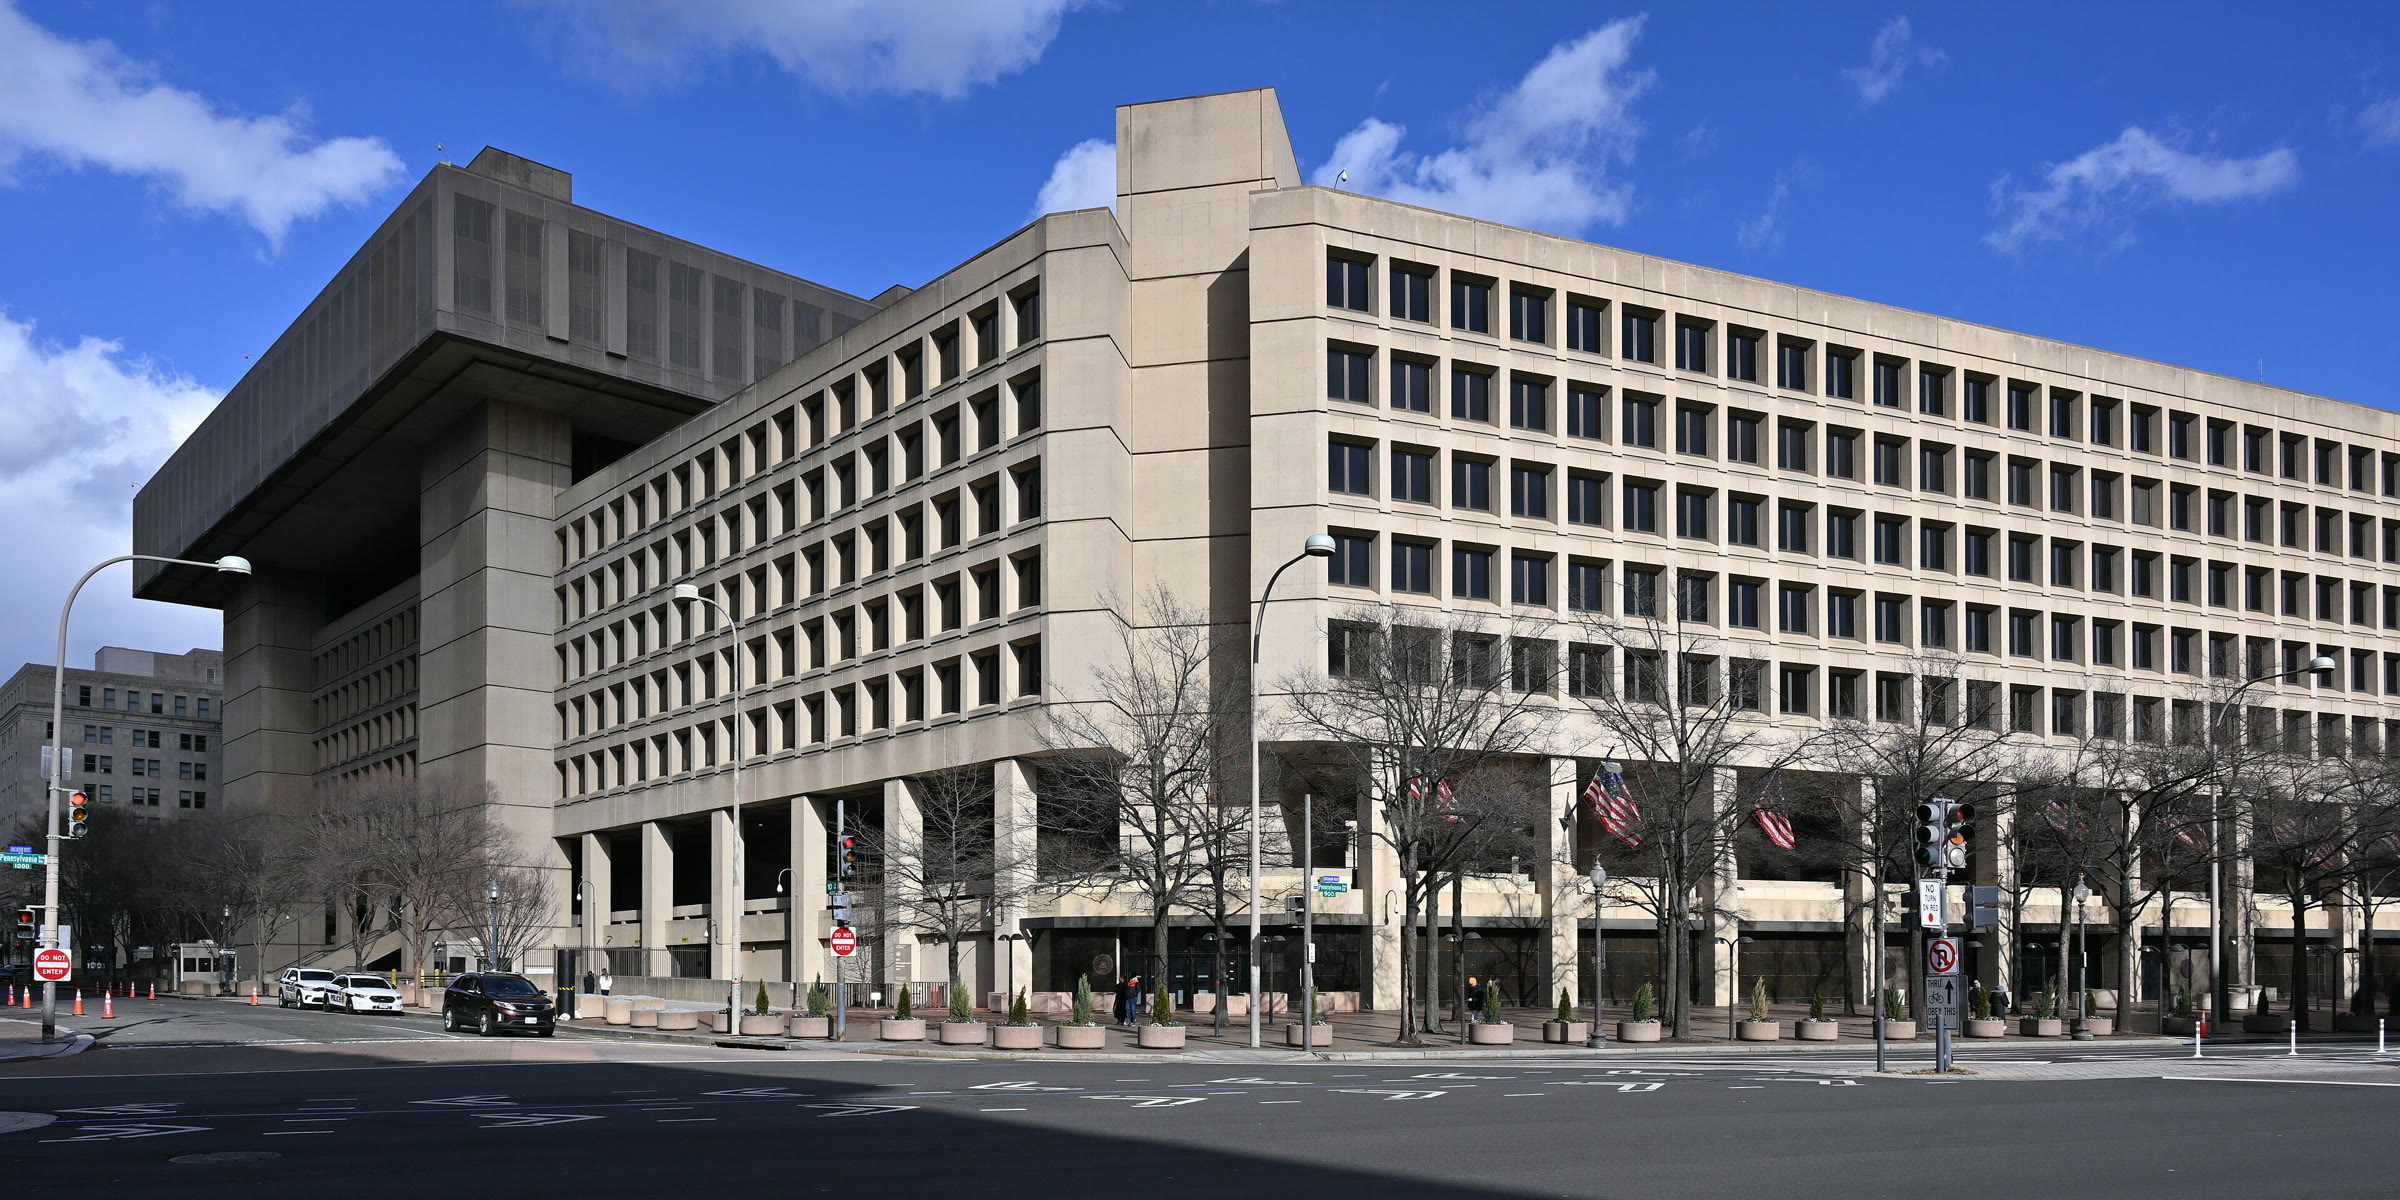
FBI de açıkların "kötü niyetli siber aktörlerin PHP çekirdeğinde uzaktan kod çalıştırmasına" imkân verebileceğini belirterek, güncelleme hemen yapılamıyorsa "sistemin, tamamen giderilene kadar çevrim dışı bırakılmasını" önerdi. Kurum, PHP işlemlerinin beklenmedik şekilde komut kabuğu başlatmasının yakından izlenmesini de tavsiye etti.
W3Techs verilerine göre sunucu tarafı dili belirlenebilen web sitelerinin yüzde 69,3'ü PHP kullanıyor; ancak risk, kullanılan sürüme ve yapılandırmaya göre değişiyor. Açıkları Wiz Research ile yapay zekâ modellerinden yararlanan güvenlik girişimi Calif birbirinden bağımsız olarak tespit etti.
Japonya ve Avrupa'da siteler kapatıldı
Uyarıların ardından Japonya Sağlık, Çalışma ve Refah Bakanlığı, uzun süreli bakım hizmeti sağlayıcılarına yönelik bilgi sisteminin internet sitesini geçici olarak kapattı. Danimarka, Norveç, Finlandiya ve Hollanda'daki bazı kamu kurumları da sitelerine erişimi kısmen ya da tamamen durdurdu.
Kaynak: Anadolu Ajansı
Sizin de bir haberiniz, etkinliğiniz ya da duyurunuz mu var?Haberinizi WhatsApp'tan gönderin
Bu haberde bir hata mı var?WhatsApp'tan bildirin
Tüm sosyal platformlarda paylaş
Sponsorlu Reklamlar
Öne Çıkan İlanlar
Öne çıkan emlaklar yükleniyor...
Ally Daily'ten Haberdar Olun
Özel haberler, gelişmeler ve duyurular hakkında bilgi almak için abone olun. Sizi bilgilendireceğiz.
Kaydolarak Gizlilik Politikamızı kabul etmiş olursunuz