- BIST10011,908+0.55%
- الدولار50.28+0.05%
- اليورو55.60-0.24%
- الذهب3,872.60-0.35%
- الفائدة36.00%-1.00
- البيتكوين64,570-1.14%
- 16 نوفمبر 20262°
- BIST10011,908+0.55%
- الدولار50.28+0.05%
- اليورو55.60-0.24%
- الذهب3,872.60-0.35%
- الفائدة36.00%-1.00
- البيتكوين64,570-1.14%
- 16 نوفمبر 20262°
الولايات المتحدة تصادر 1.2 مليار دولار من Binance وتفكك «FaceStealer» الكورية الشمالية
تحركت وزارة العدل يوم الخميس ضد سرقة العملات المشفرة التي تنفذها كوريا الشمالية على جبهتين، فصادرت أو جمّدت أكثر من 1.2 مليار دولار سُرقت من Binance، وفككت خوادم تقف وراء عملية احتيال عبر مكالمات الفيديو جنت أكثر من 400 مليون دولار. وقال مكتب التحقيقات الفدرالي إن مخطط الاحتيال خدع حتى خبراء الأمن السيبراني.
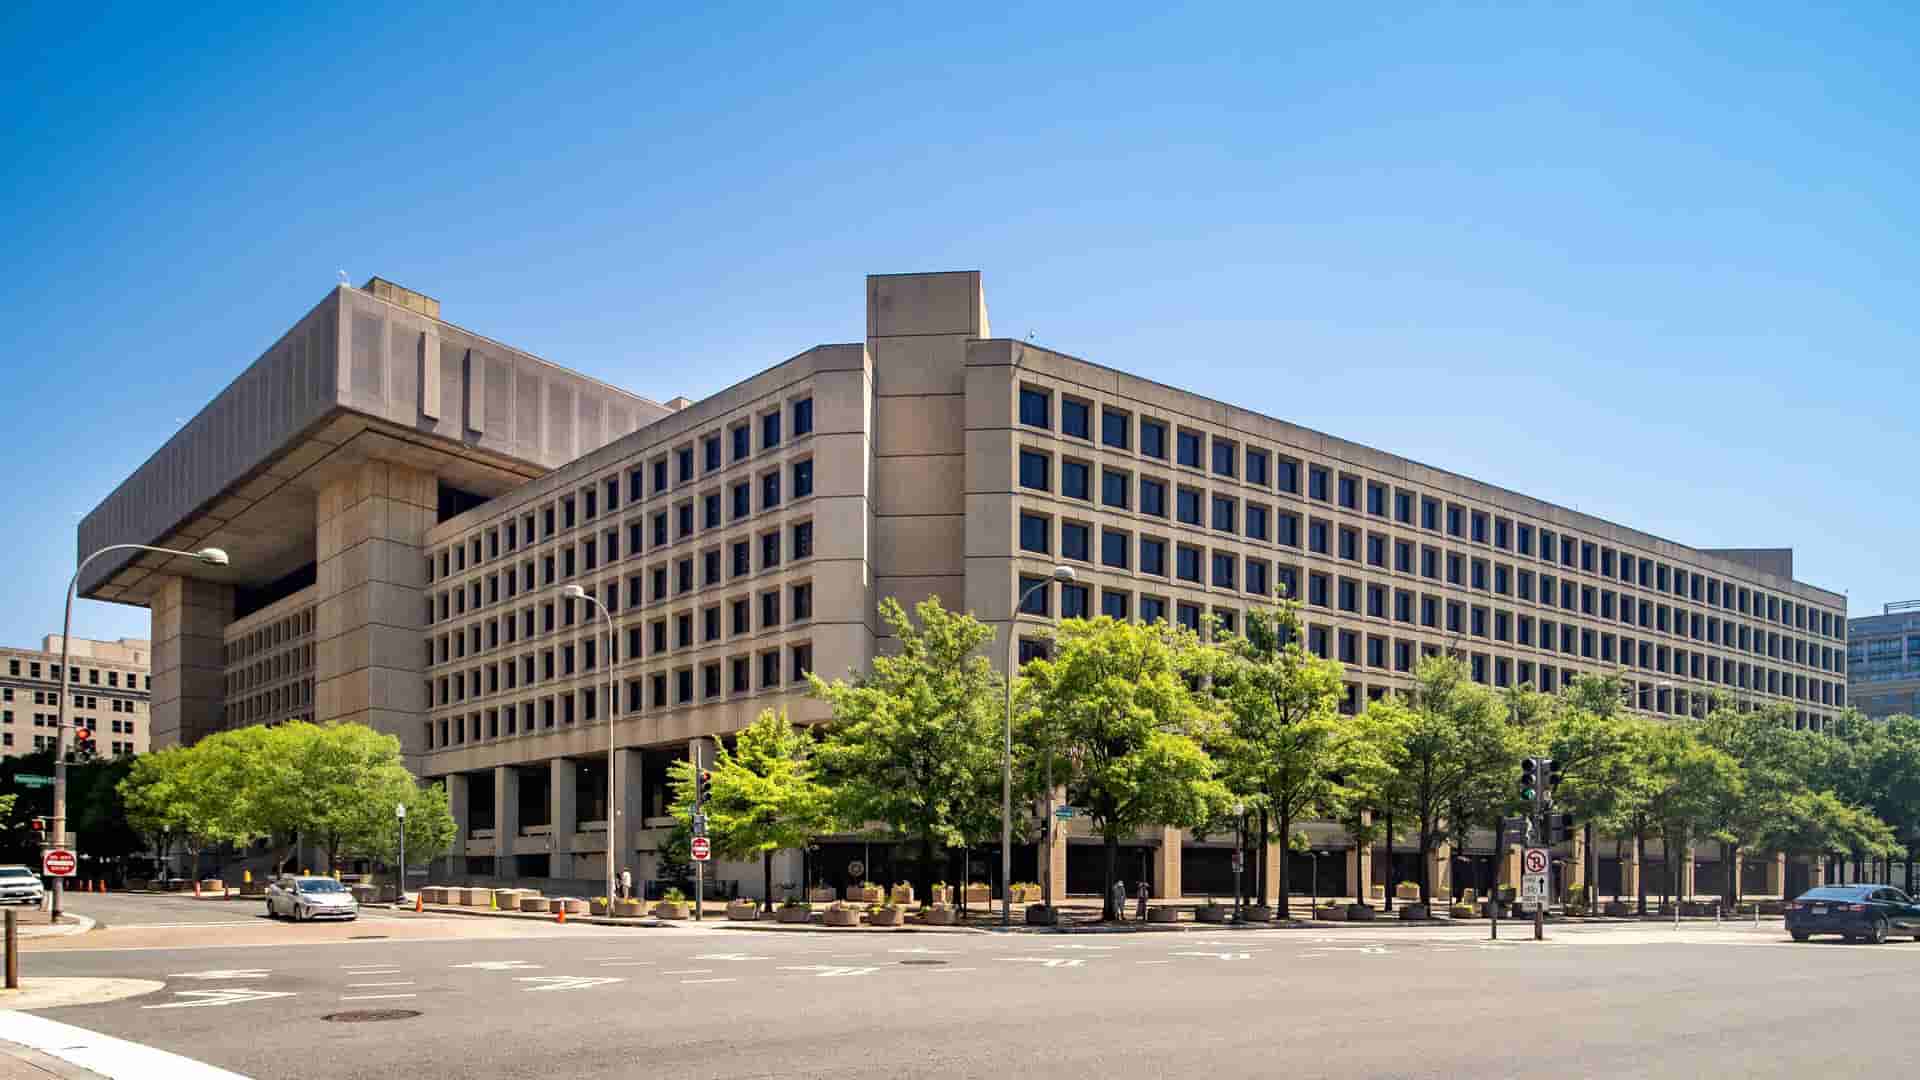
قالت وزارة العدل يوم الخميس إنها صادرت أو جمّدت أكثر من 1.2 مليار دولار من العملات المشفرة المسروقة من منصة Binance، وفككت الخوادم التي تقف وراء عملية احتيال كورية شمالية عبر مكالمات الفيديو جنت أكثر من 400 مليون دولار خلال الأشهر الثمانية عشر الماضية.
وقال إم. سكوت بروكتور، النائب الرئيسي لمساعد وزير العدل لشؤون الأمن القومي: «تموّل حكومة كوريا الشمالية نظامها المارق وبرنامجها للأسلحة غير المشروعة من خلال سرقة العملات المشفرة. ويظهر إعلان اليوم أن الولايات المتحدة سترد على جهود ذلك النظام الفاسد لتحقيق الأرباح من خلال الجرائم الإلكترونية».
تعطيل نصف عملية سرقة Binance
تستهدف المصادرة التي أذن بها القضاء أموالًا استُولي عليها في الهجوم الذي تعرضت له Binance في 29 أكتوبر، وهي أكبر منصة لتداول العملات المشفرة في العالم، حيث استولى القراصنة على 6.3 مليار دولار. وربط مسؤولون أميركيون عملية السرقة هذه بعملية «TraderTraitor» الكورية الشمالية، المرتبطة بمجموعة «Lazarus». وقال مساعد المدعي العام إيه. تايسن دوفا إن المدعين جمّدوا «على الفور» مليارات الدولارات من الأصول المسروقة «قبل أن تخرج عن متناول سلطات إنفاذ القانون»، ما أدى إلى تعطيل نحو نصف الاختراق.
وقالت جينين فيريس بيرو، المدعية العامة الأميركية لمنطقة كولومبيا: «قد يعتقد النظام الكوري الشمالي أنه يضم مجرمين إلكترونيين متطورين، لكننا واجهناهم باستمرار وبشكل مباشر».
عملية احتيال عبر مكالمات Zoom مزيفة
وجاء الإجراء الثاني من مكتب المدعي العام الأميركي في لوس أنجلوس، الذي فكك البنية التحتية السحابية المستخدمة في مخطط يسميه مكتب التحقيقات الفدرالي «FaceStealer». ويرسل القراصنة دعوات إلى اجتماعات من حسابات مخترقة على Telegram أو LinkedIn لأشخاص يعرفهم الضحايا. ويفتح الرابط مكالمة مزيفة عبر Zoom أو Microsoft Teams، يكون فيها «الصديق» في الواقع مقطع فيديو مسجلًا مسبقًا لضحية سابقة. وتفيد رسالة بأن المتصل لا يمكن سماعه، وتحث على إجراء تحديث يثبت برمجية خبيثة تستنزف محافظ العملات المشفرة وتنقل جهات اتصال الضحية، بينما تسجل كاميرا الويب الهدف الجديد سرًا.
وبموجب مذكرة اتحادية، صادر مكتب التحقيقات الفدرالي أكثر من 900 مقطع فيديو سجلته كاميرات الويب للضحايا. وقال العميل الخاص جيريمي روبرتسون من مكتب التحقيقات الفدرالي في لوس أنجلوس: «الضحايا جميعًا مسؤولون تنفيذيون ومطورون ذوو خبرة في العملات المشفرة وWeb3، بل وحتى خبراء في الأمن السيبراني». ويعزو مكتب التحقيقات الفدرالي المخطط إلى مجموعة تعرف باسم «Sapphire Sleet» أو «APT38» أو «BlueNoroff»، ويقول إنها تستخدم الآن أيضًا مقاطع فيديو مزيفة بتقنية التزييف العميق لشخصيات معروفة في القطاع.
ويستهدف القراصنة أيضًا أميركيين يصونون برمجيات مفتوحة المصدر، سعيًا إلى الوصول إلى مستودعات الشيفرات الخاصة بهم في ما قال المدعون إنه «يبدو مصممًا لتمكين هجمات على سلسلة توريد البرمجيات». وقال باتريك غراندي، الذي يرأس مكتب مكتب التحقيقات الفدرالي في لوس أنجلوس: «إذا لم تتمكن من تصور سيناريو قد تقع فيه ضحية لهذا المخطط، فأنت لا تفكر بطريقة مبتكرة بما يكفي».
الصور: Wikimedia Commons (CC BY 2.0)، وسائل التواصل الاجتماعي
اشترك في Ally Daily
اشترك ليتم إعلامك بالأخبار والتطورات والإعلانات الخاصة. سنبقيك على اطلاع.
بالتسجيل، فإنك توافق على سياسة الخصوصية الخاصة بنا