- BIST10011 333+2,81 %
- ДОЛЛАР50,03+0,05 %
- ЕВРО56,26+0,56 %
- ЗОЛОТО4 125,10+1,28 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН76 659-4,69 %
- 5 ноября 2026 г.22°
- BIST10011 333+2,81 %
- ДОЛЛАР50,03+0,05 %
- ЕВРО56,26+0,56 %
- ЗОЛОТО4 125,10+1,28 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН76 659-4,69 %
- 5 ноября 2026 г.22°
Хакеры перевели морозильники супермаркетов в режим разморозки в Европе
Через три недели после атаки на сотни французских магазинов злоумышленники за одну ночь получили доступ к системам охлаждения в Бельгии, Люксембурге, Швеции, Нидерландах, Ирландии и Эстонии. Компания, обслуживающая холодильники Delhaize, заявила, что метод был идентичен, а одной программной заплатки для устранения уязвимости недостаточно.
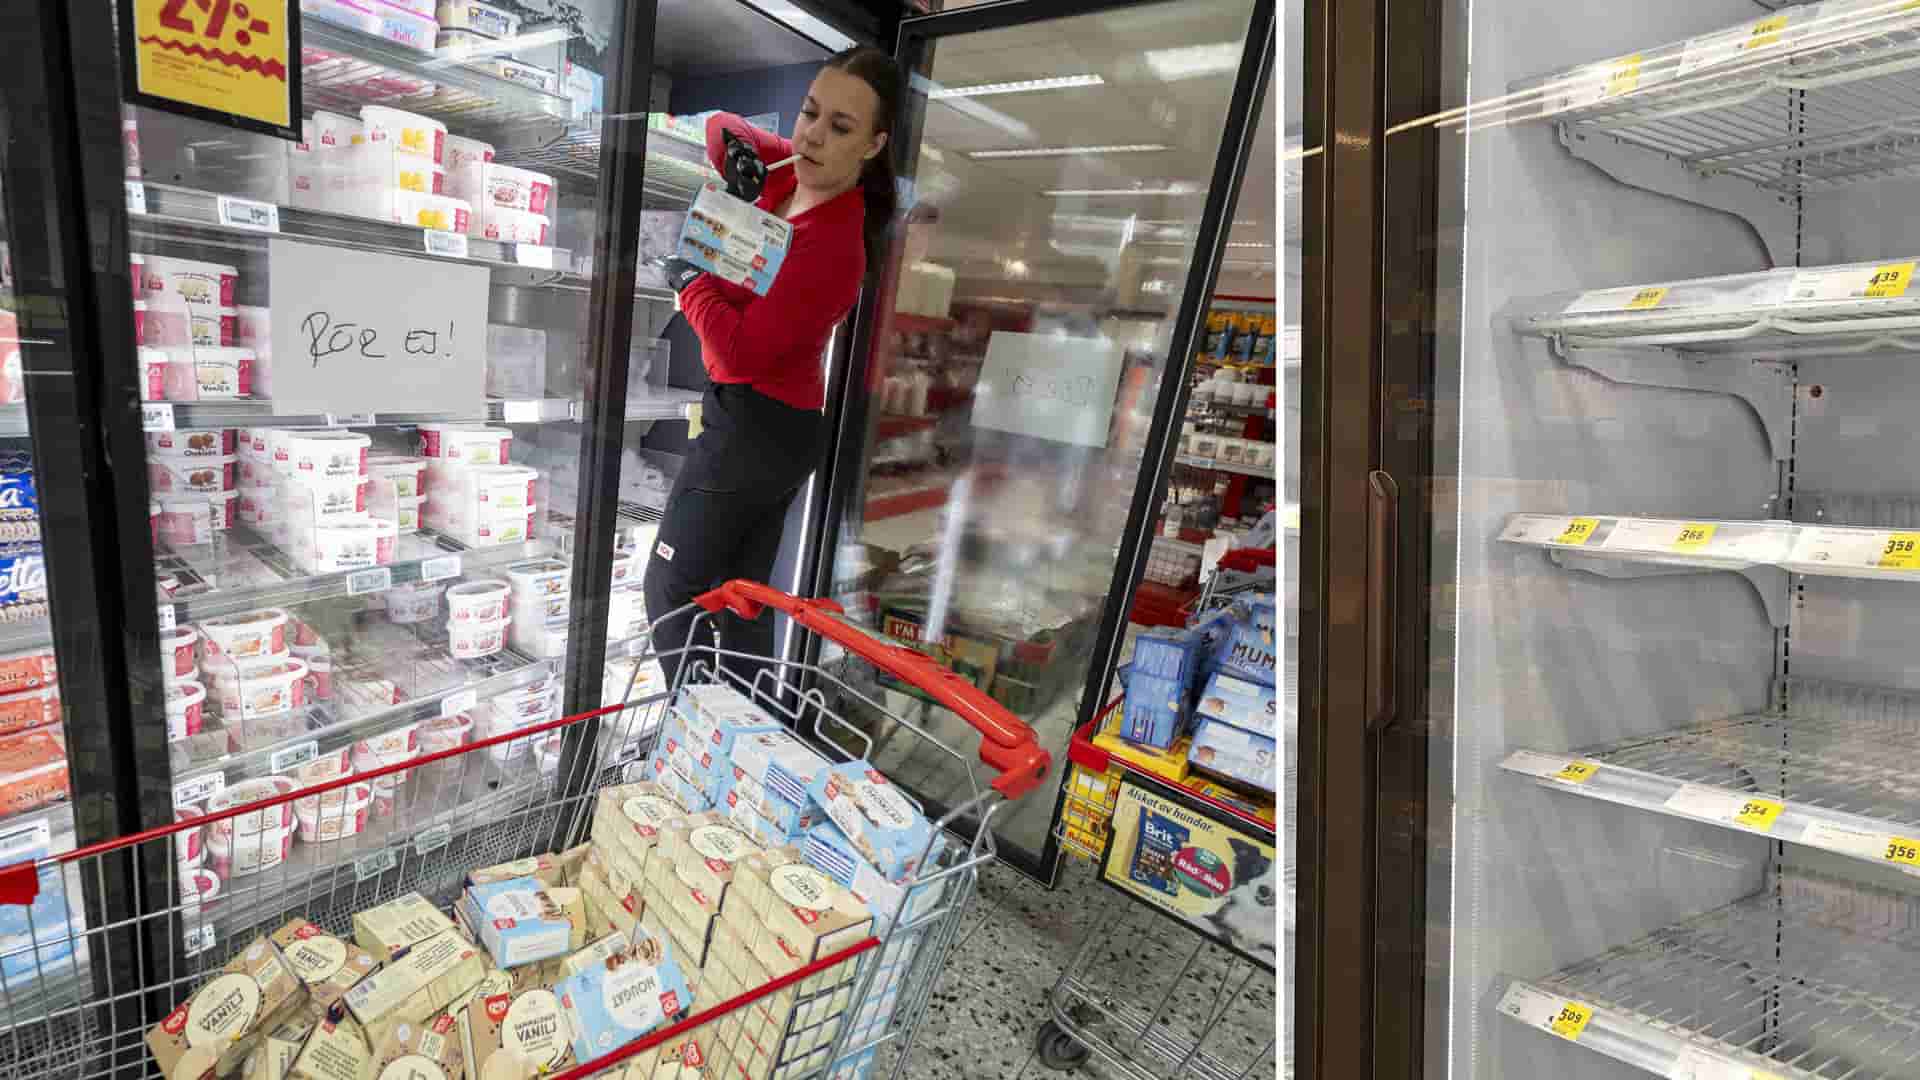
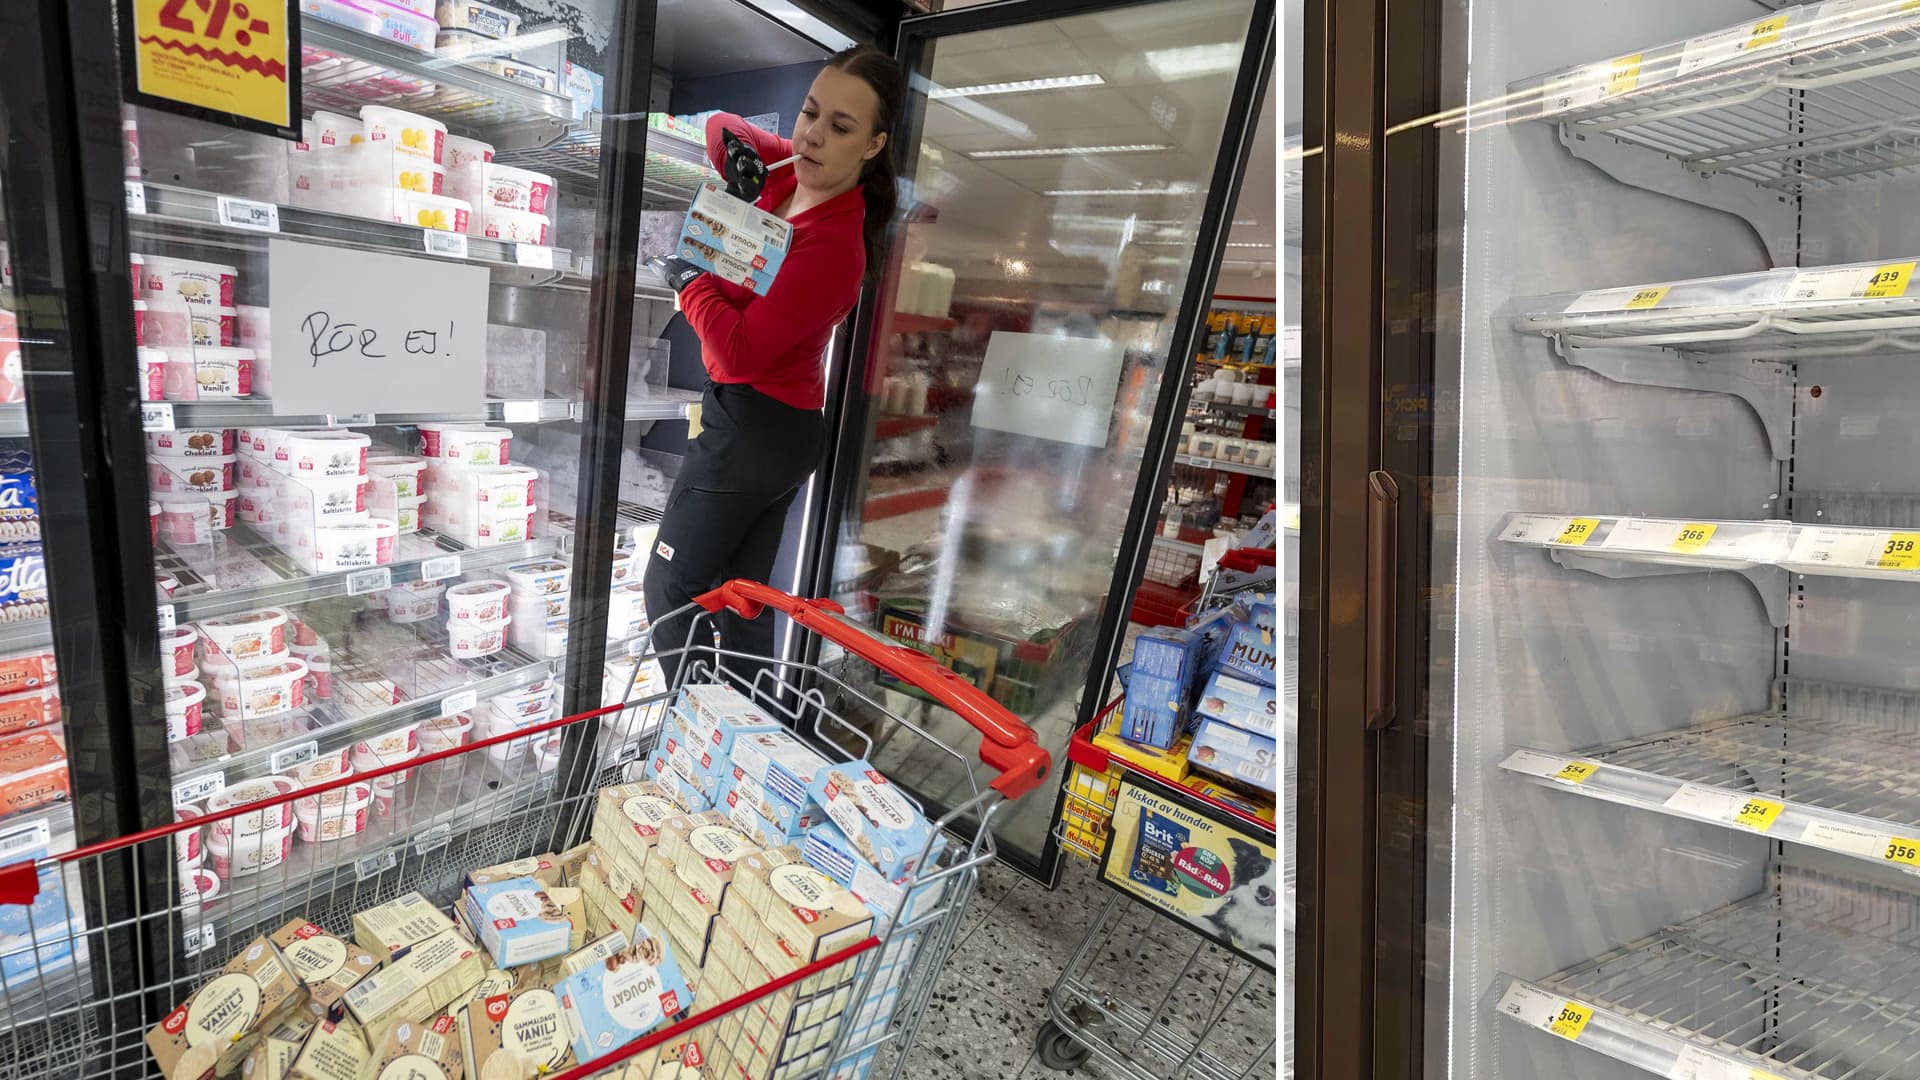
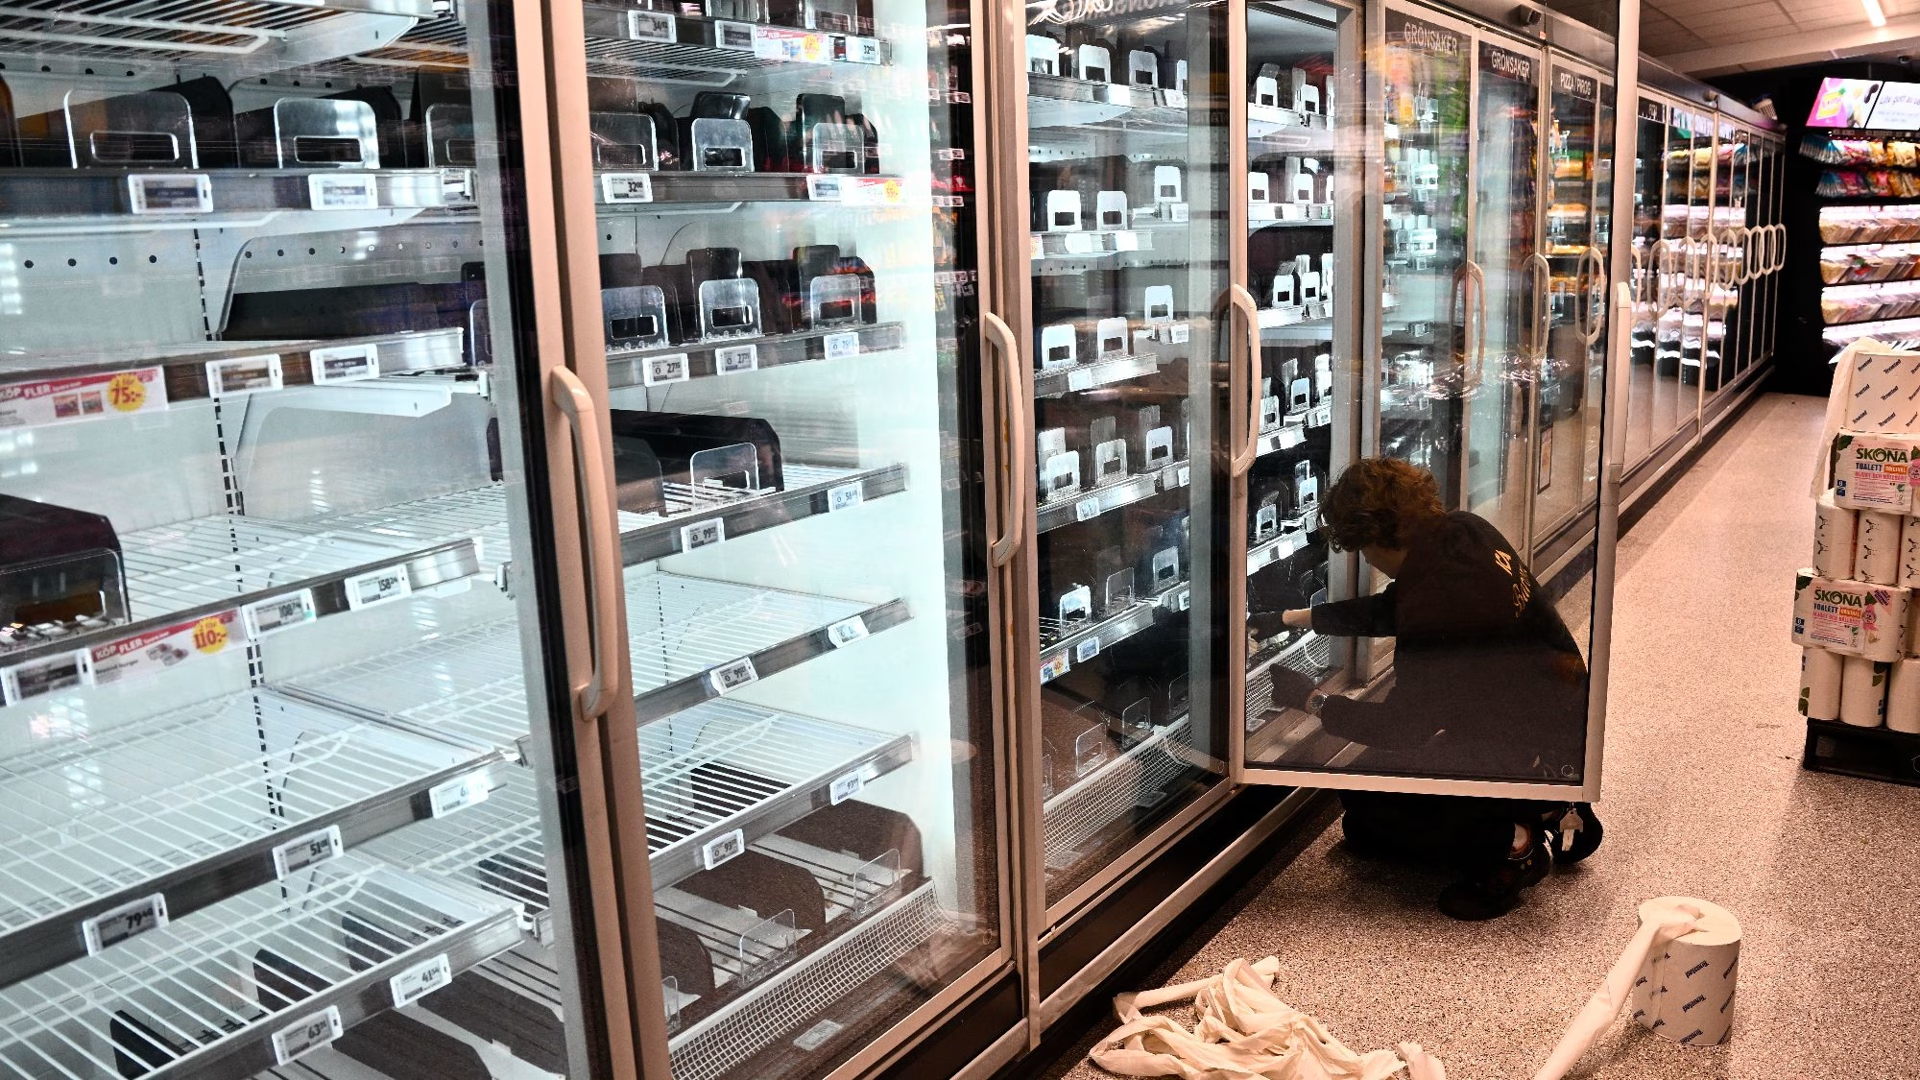
В ночь с воскресенья на понедельник кто-то получил доступ к системам охлаждения супермаркетов как минимум в шести европейских странах и отключил охлаждение. К утру из морозильников в Бельгии, Люксембурге и Швеции шел теплый воздух, а сотрудники магазинов вывозили испорченные товары.
Это уже вторая подобная волна за три недели. В ночь с 11 на 12 октября, по данным французского правительства, атака затронула около 700 супермаркетов во Франции, включая более 300 магазинов Intermarché и Netto. Сигнализация не сработала, примерно за шесть часов температура поднялась примерно до 50 °C, а в некоторых магазинах произошли пожары.
Тот же прием, устаревшее программное обеспечение
Стефан Муланс, генеральный директор Sabcobel — компании, обслуживающей системы охлаждения Delhaize в Бельгии, — заявил, что атака проходила «точно по тому же механизму», что и во Франции: испарители переводили в режим разморозки, обычно используемый для удаления льда со змеевиков, и оставляли включенными. Пострадали около 20 из нескольких сотен установок, которые обслуживает его компания. По его словам, одной только программной обновки будет недостаточно: необходимы физические изменения, а самая простая мера защиты — защищенное интернет-соединение.
Датский производитель Danfoss заявил, что уязвимость связана прежде всего с устаревшим программным обеспечением, и сообщил, что уже рекомендовал клиентам перейти на более новые версии. Взломанные во Франции контроллеры Danfoss AK-SM 800 и AK-SC 355 были сняты с поддержки в 2021 и 2016 годах соответственно и больше не получают обновлений безопасности. Исследователи компании Claroty в прошлом году показали, что страницы входа в эти устройства можно было открыть из общедоступного интернета. Официального подтверждения того, что в магазинах Бельгии и Швеции использовались те же модели, нет.
В Нидерландах представитель Danfoss заявил, что за ночь были изменены настройки морозильных или холодильных систем как минимум в 17 компаниях. Нидерландский телеканал NOS сообщил, что, по словам компании, эти системы не находились за защищенной сетью и по-прежнему использовали пароль по умолчанию.
Шесть стран, но никто не взял на себя ответственность
В Бельгии Delhaize подтвердил повреждение оборудования примерно в 40 магазинах, Carrefour — в 15 из 700 магазинов, а Colruyt — в пяти самостоятельно управляемых магазинах Spar. Федеральная прокуратура начала расследование. Euronews со ссылкой на владельца Musgrave сообщил о взломе 13 магазинов SuperValu в Ирландии и одного супермаркета Selver в Эстонии. В Швеции ICA заявила о «небольшом числе» затронутых магазинов, не назвав произошедшее кибератакой, а Coop сообщил о проблемах в шести магазинах.
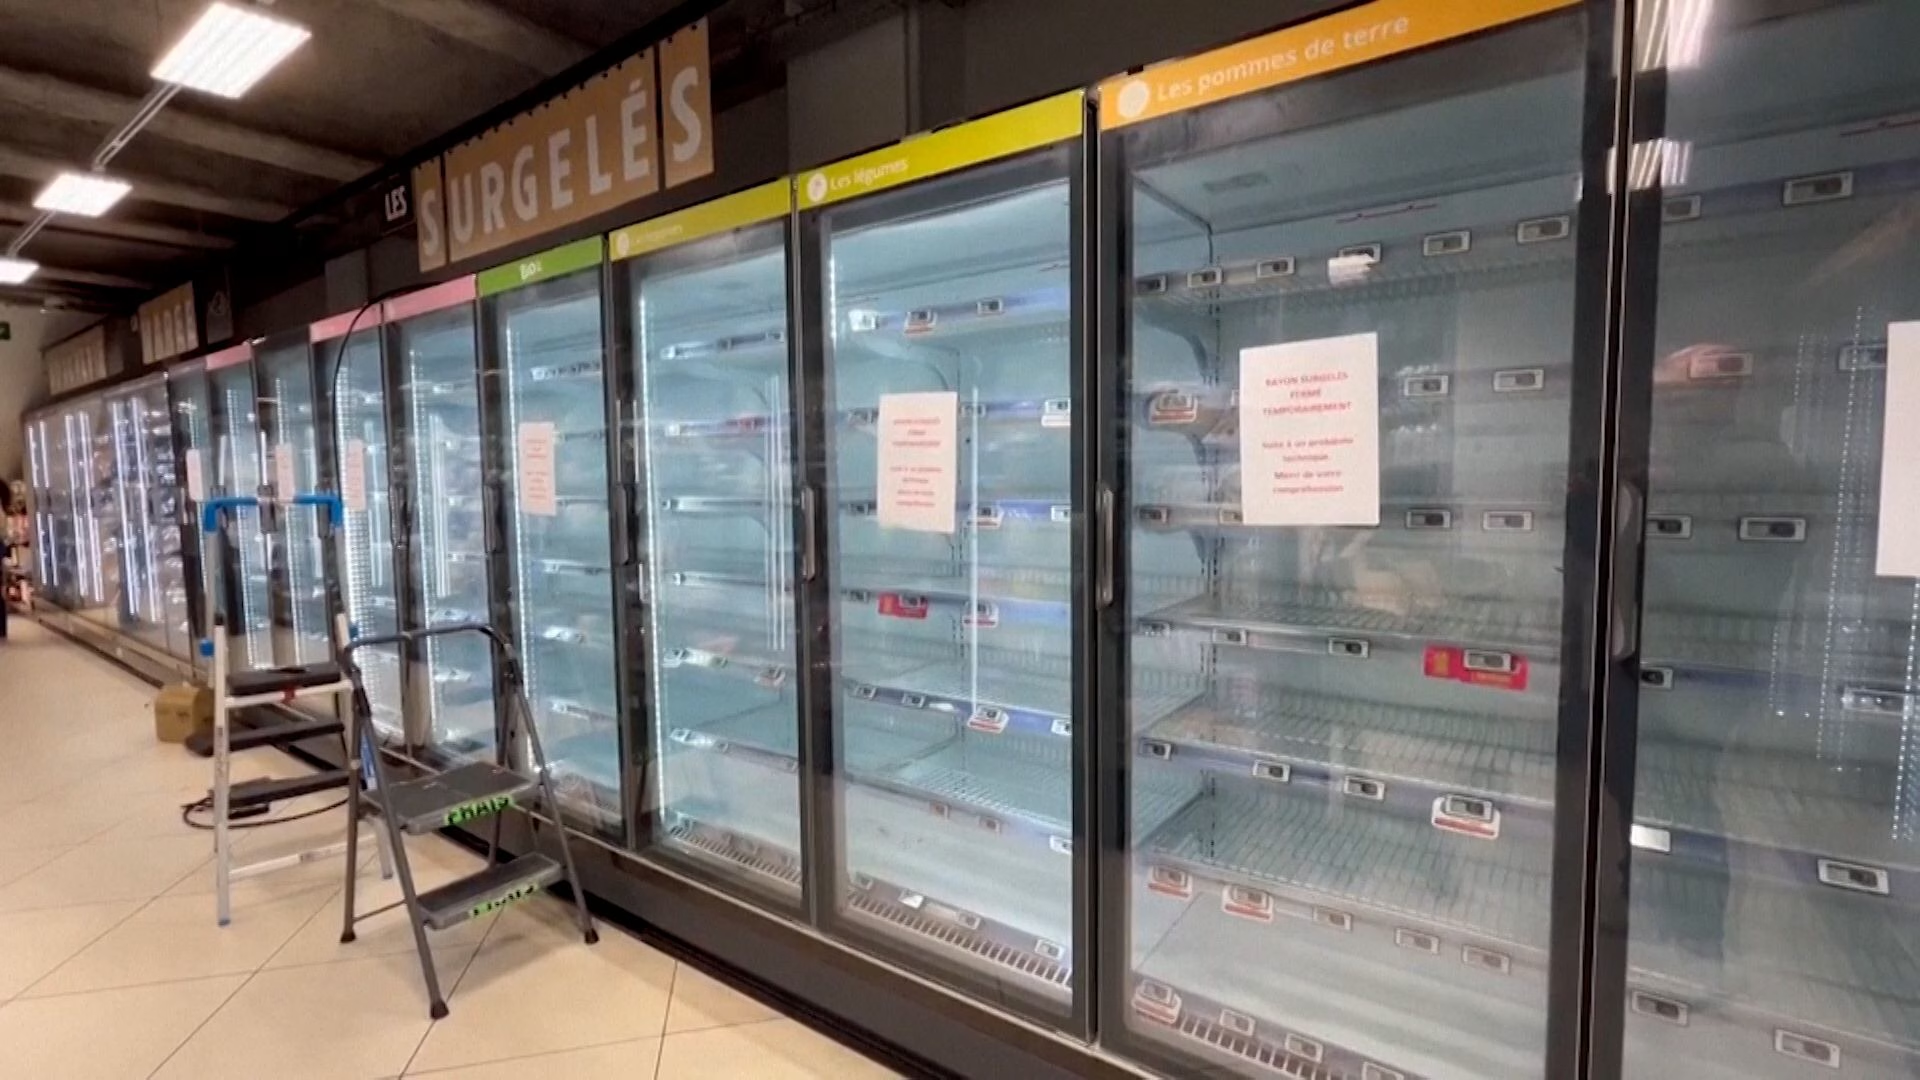
Ни одна группа не взяла на себя ответственность ни за одну из волн атак. После нападения во Франции Кен Манро из Pen Test Partners заявил Reuters, что уязвимость была настолько простой, что за атакой могли стоять скучающие подростки. Шведский эксперт по безопасности Эмиль Улофссон также допустил, что за вторжениями в понедельник могли стоять любители. Джон Биллоу, руководитель Национального центра кибербезопасности Швеции, сообщил Reuters, что в стране «довольно много уязвимых устройств операционных технологий», которые по-прежнему нуждаются в обновлении или установке исправлений. Ahold Delhaize, материнская компания Delhaize и Albert Heijn, подверглась отдельной кибератаке в октябре, и Delhaize продолжает выяснять, связаны ли эти два инцидента.
Фото: TT News Agency; VRT NWS; Reuters
Зарегистрируйтесь в Ally Daily
Подпишитесь, чтобы получать информацию о специальных новостях, событиях и объявлениях. Мы будем держать вас в курсе.
Регистрируясь, вы соглашаетесь с нашей Политикой конфиденциальности
 Недвижимость
 Транспорт
 Запасные части, аксессуары, оборудование и тюнинг
 Секонд-хенд и новые покупки
 Строительное оборудование и промышленность
 Поставщики частных уроков
 Объявления о вакансиях
 Ищущие работу
 Царство животных
 Искатели помощников
 Долевое владение
 Автомобиль
 Автомобильное оборудование
 Мать и ребенок
 Строительная техника
 Средняя школа и университет