- BIST10011,220-3.08%
- الدولار49.60+0.05%
- اليورو55.68+0.11%
- الذهب4,050.60-2.40%
- الفائدة36.00%-1.00
- البيتكوين81,052-3.54%
- 22 أكتوبر 202617°
- BIST10011,220-3.08%
- الدولار49.60+0.05%
- اليورو55.68+0.11%
- الذهب4,050.60-2.40%
- الفائدة36.00%-1.00
- البيتكوين81,052-3.54%
- 22 أكتوبر 202617°
تحذير أمريكي بشأن PHP: CISA وFBI تطلبان إيقاف الأنظمة غير القابلة للترقيع
دعت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) ومكتب التحقيقات الفيدرالي (FBI) إلى تحديث عاجل لسد ثغرتين حرجتين باسم «PHP2Shell» في PHP، المستخدم في نحو 70% من المواقع الإلكترونية. وأُغلقت مواقع حكومية مؤقتًا في اليابان وبعض الدول الأوروبية.


أوضحت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA)، في تحذير نشرته في 21 أكتوبر، أن ثغرتين حرجتين اكتُشفتا في لغة البرمجة PHP وتُعرفان باسم «php2shell» تتيحان تنفيذ التعليمات البرمجية عن بُعد من دون الحاجة إلى التحقق من الهوية، وتؤثران في جميع تثبيتات PHP التي تقدم خدمات لطلبات الويب. وتحمل الثغرتان الرقمين (CVE-2026-109618 وCVE-2026-109619).
وطالبت CISA مالكي الأنظمة بالانتقال فورًا إلى إصدارات PHP 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35. وأفادت بأن من يتعذر عليهم إجراء التحديث فورًا، وكذلك مستخدمي الإصدار 8.1 والإصدارات الأقدم التي انتهى دعمها، ينبغي لهم فصل أنظمتهم القائمة على PHP عن الإنترنت إلى حين ترقيعها. وسجلت الوكالة أنها لم ترصد استغلال الثغرات وقت نشر التحذير.
مكتب التحقيقات الفيدرالي: افصلوا النظام عن الإنترنت
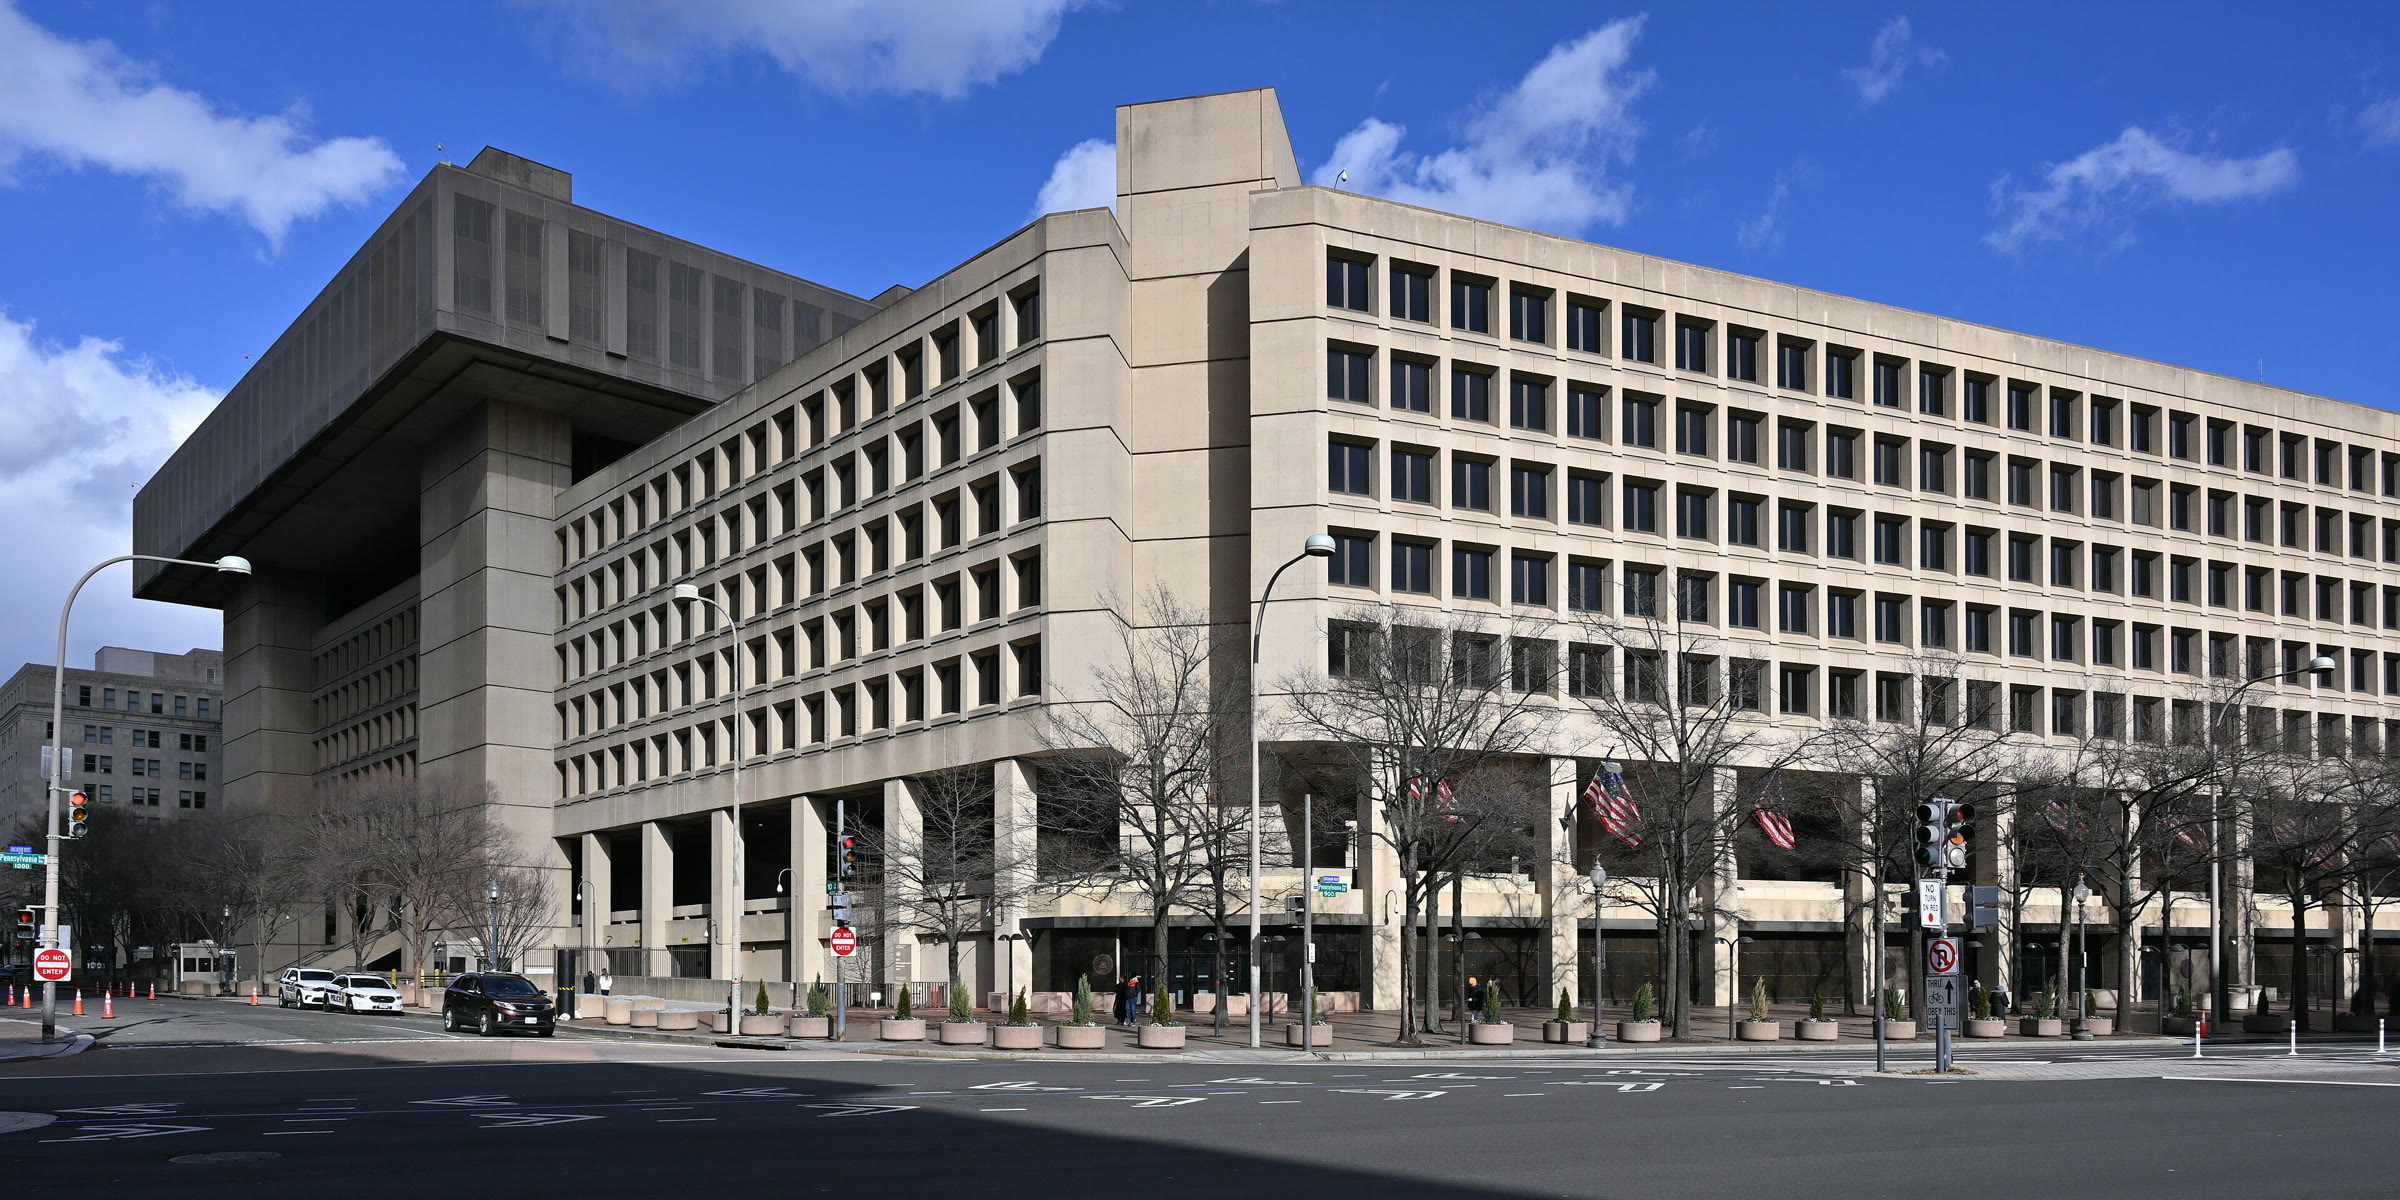
وأشار مكتب التحقيقات الفيدرالي أيضًا إلى أن الثغرات قد تتيح «لجهات سيبرانية خبيثة تنفيذ تعليمات برمجية عن بُعد في نواة PHP»، موصيًا بأنه إذا تعذر إجراء التحديث فورًا، فينبغي «فصل النظام عن الإنترنت إلى حين معالجة المشكلة بالكامل». كما أوصى المكتب بمراقبة عمليات PHP عن كثب لرصد تشغيلها غير المتوقع لصدفة الأوامر.
ووفقًا لبيانات W3Techs، تستخدم PHP نسبة 69.3% من المواقع الإلكترونية التي يمكن تحديد اللغة المستخدمة على الخادم فيها، إلا أن مستوى الخطر يختلف باختلاف الإصدار المستخدم وإعداداته. واكتشفت Wiz Research وشركة Calif الناشئة في مجال الأمن، التي تستفيد من نماذج الذكاء الاصطناعي، الثغرتين بشكل مستقل كلٌّ عن الآخر.
إغلاق مواقع في اليابان وأوروبا
وعقب التحذيرات، أغلقت وزارة الصحة والعمل والرفاه اليابانية مؤقتًا الموقع الإلكتروني لنظام المعلومات المخصص لمقدمي خدمات الرعاية طويلة الأمد. كما أوقفت بعض المؤسسات الحكومية في الدنمارك والنرويج وفنلندا وهولندا الوصول إلى مواقعها جزئيًا أو كليًا.
المصدر: Anadolu Ajansı
هل لديك خبر أو فعالية أو إعلان؟أرسل خبرك عبر واتساب
هل وجدت خطأ في هذا الخبر؟أبلغنا عبر واتساب
شارك على جميع المنصات الاجتماعية
إعلانات مدعومة
إعلانات مميزة
جاري تحميل العقارات المميزة...
اشترك في Ally Daily
اشترك ليتم إعلامك بالأخبار والتطورات والإعلانات الخاصة. سنبقيك على اطلاع.
بالتسجيل، فإنك توافق على سياسة الخصوصية الخاصة بنا