- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.465,81-%2,25
- FAİZ%36,00-1,00
- BİTCOİN81.033-%3,56
- 22 Ekim 202619°
- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.465,81-%2,25
- FAİZ%36,00-1,00
- BİTCOİN81.033-%3,56
- 22 Ekim 202619°
Microsoft, yapay zekâ kullanan Storm-0940'ın yüzlerce hedefini açıkladı
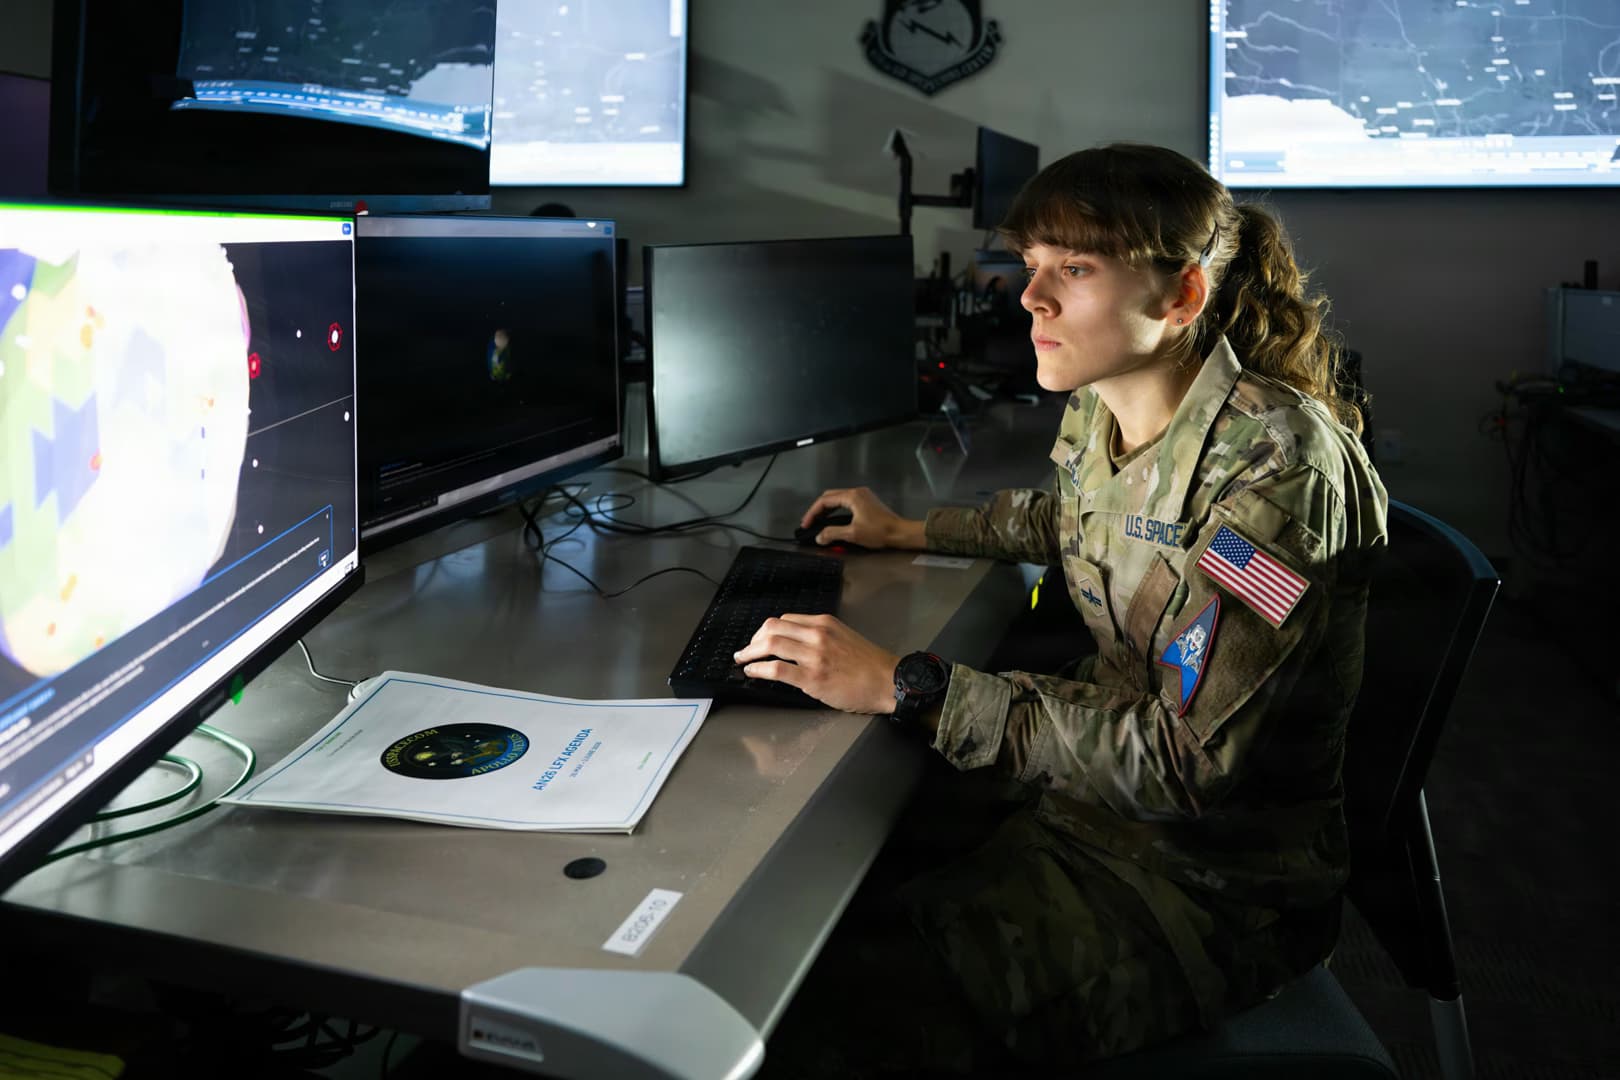
Microsoft ekipleri, Çin devletiyle bağlantılı olduğu belirtilen Storm-0940'ın eylül ayında yapay zekâ destekli ARTEX çerçevesiyle çeşitli sektörlerdeki yüzlerce kuruluşu hedef aldığını bildirdi. Bazı saldırılarda ilk hedef belirleme aşamasından ayrıcalıklı bulut erişimine geçiş 3 saatten kısa sürdü.


Çin devletiyle bağlantılı olduğu belirtilen Storm-0940'ın eylül ayında yüzlerce kuruluşu hedef aldığına ilişkin değerlendirme, Microsoft Güvenlik Araştırmaları ve Microsoft Tehdit İstihbaratı ekipleri tarafından yayımlandı.
Microsoft'un aktardığına göre saldırganlar, hedefleri belirleme ve saldırı aşamalarını yapay zekâ destekli sızma testi çerçevesi ARTEX ile otomatikleştirdi. Bazı olaylarda kuruluşların bulut altyapılarına ayrıcalıklı erişim sağlandı.
İlk hedef belirleme ile ayrıcalıklı erişim elde edilmesi arasındaki sürenin bazı vakalarda 3 saatten kısa olması, saldırıların hızlandırılmış ve otomatikleştirilmiş biçimde yürütüldüğüne işaret ediyor.
Hedeflenen alanlar
Havacılık ve savunma, otomotiv, kimya, enerji, finansal hizmetler, kamu, hukuk, imalat, medya, askeri alan, yarı iletken, yazılım ve teknoloji sektörleri saldırıların hedefleri arasında yer aldı.
Düşünce kuruluşları ile kar amacı gütmeyen kuruluşlar da hedef alınan kurumlar arasında bulundu.
ConnectWise ihlali
Microsoft, Storm-0940'ın kısa süre önce kamuoyuna açıklanan ConnectWise tedarik zinciri ihlalinden sorumlu olduğunu değerlendiriyor.
ConnectWise ise 16 Ekim'de ConnectWise Cloud Backup ortamıyla bağlantılı yetkisiz erişim girişimlerini araştırdığını duyurdu.
Kaynak: Anadolu Ajansı
Sizin de bir haberiniz, etkinliğiniz ya da duyurunuz mu var?Haberinizi WhatsApp'tan gönderin
Bu haberde bir hata mı var?WhatsApp'tan bildirin
Tüm sosyal platformlarda paylaş
Sponsorlu Reklamlar
Öne Çıkan İlanlar
Öne çıkan emlaklar yükleniyor...
Ally Daily'ten Haberdar Olun
Özel haberler, gelişmeler ve duyurular hakkında bilgi almak için abone olun. Sizi bilgilendireceğiz.
Kaydolarak Gizlilik Politikamızı kabul etmiş olursunuz