- BIST10011,333+2.81%
- الدولار50.03+0.05%
- اليورو56.26+0.56%
- الذهب4,125.60+1.29%
- الفائدة36.00%-1.00
- البيتكوين76,416-4.99%
- 5 نوفمبر 202622°
- BIST10011,333+2.81%
- الدولار50.03+0.05%
- اليورو56.26+0.56%
- الذهب4,125.60+1.29%
- الفائدة36.00%-1.00
- البيتكوين76,416-4.99%
- 5 نوفمبر 202622°
قراصنة يحولون مجمدات المتاجر إلى وضع إذابة الجليد في موجة أوروبية ثانية
بعد ثلاثة أسابيع من استهداف مئات المتاجر الفرنسية، وصل المهاجمون ليلًا إلى أنظمة التبريد في بلجيكا ولوكسمبورغ والسويد وهولندا وأيرلندا وإستونيا. وقالت الشركة التي تدير ثلاجات Delhaize إن الأسلوب كان مطابقًا، وإن تحديثًا برمجيًا وحده لن يسد الثغرة.
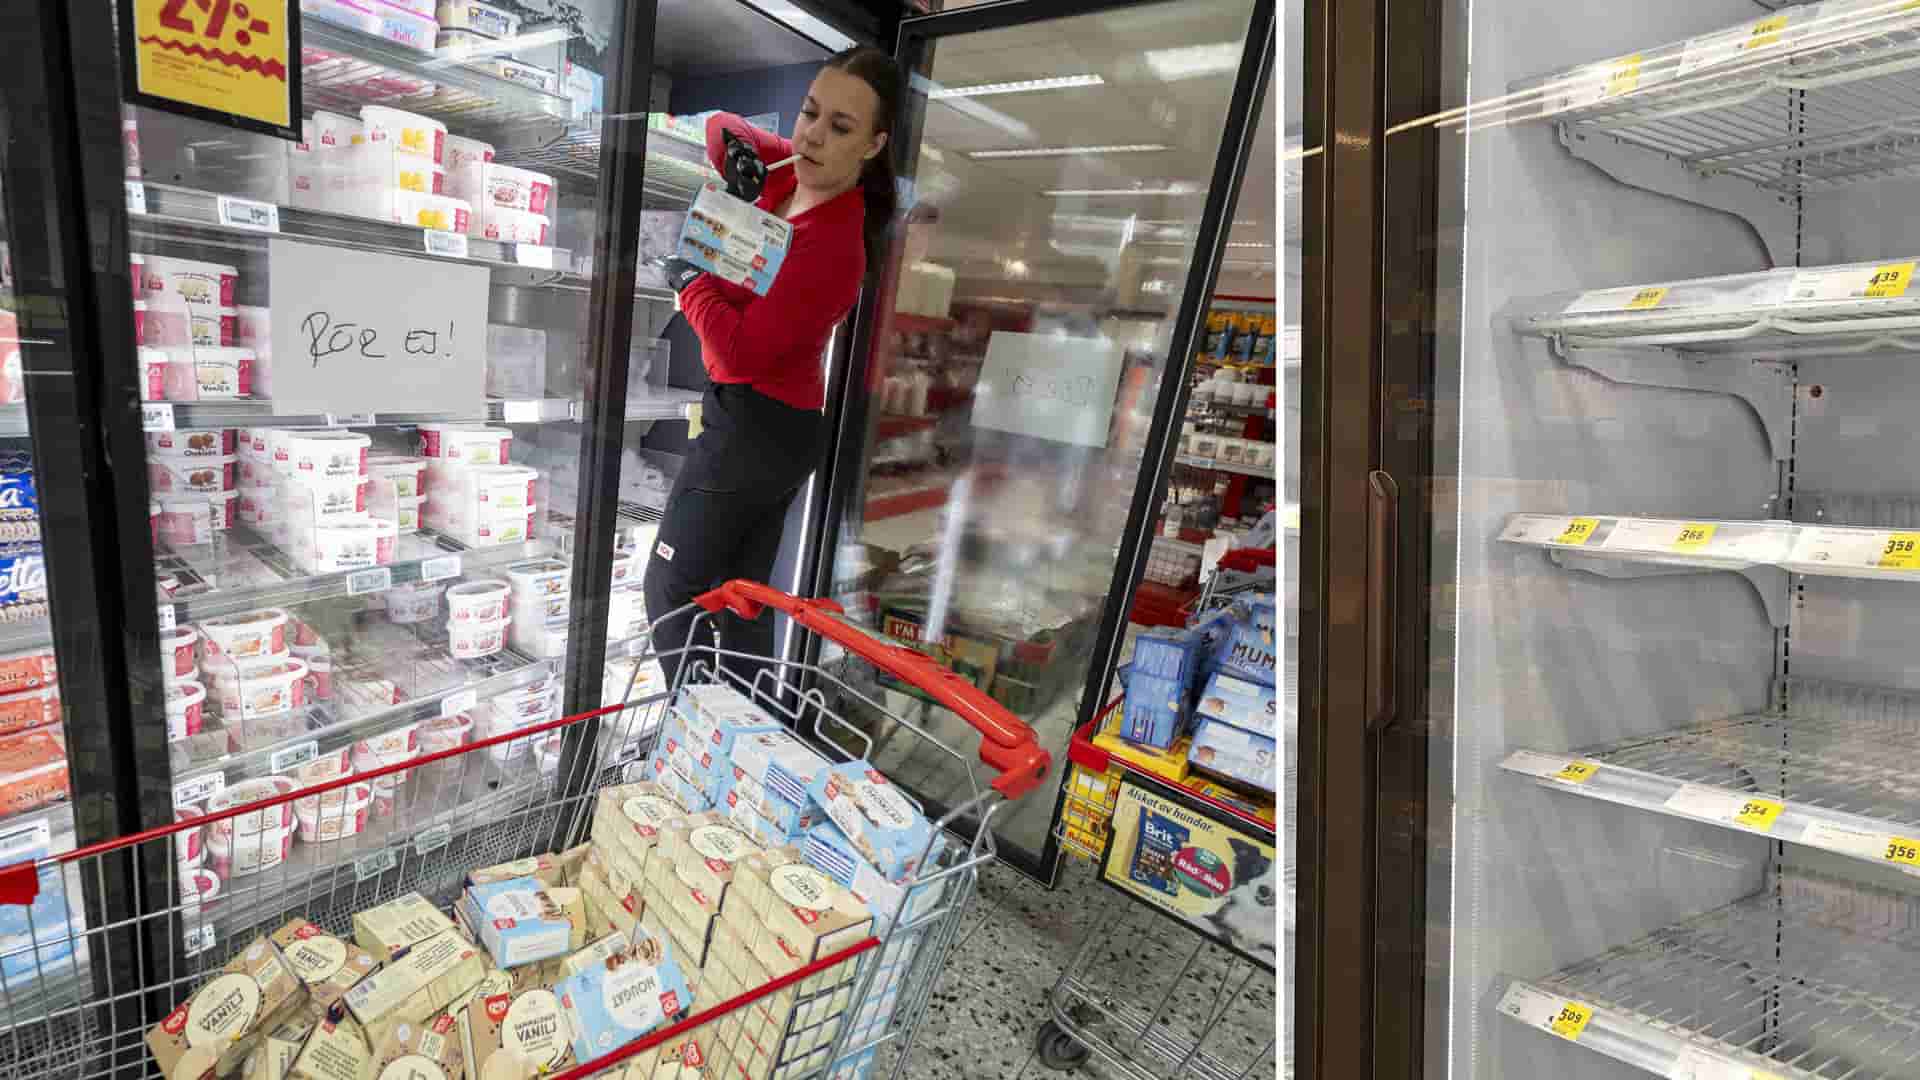
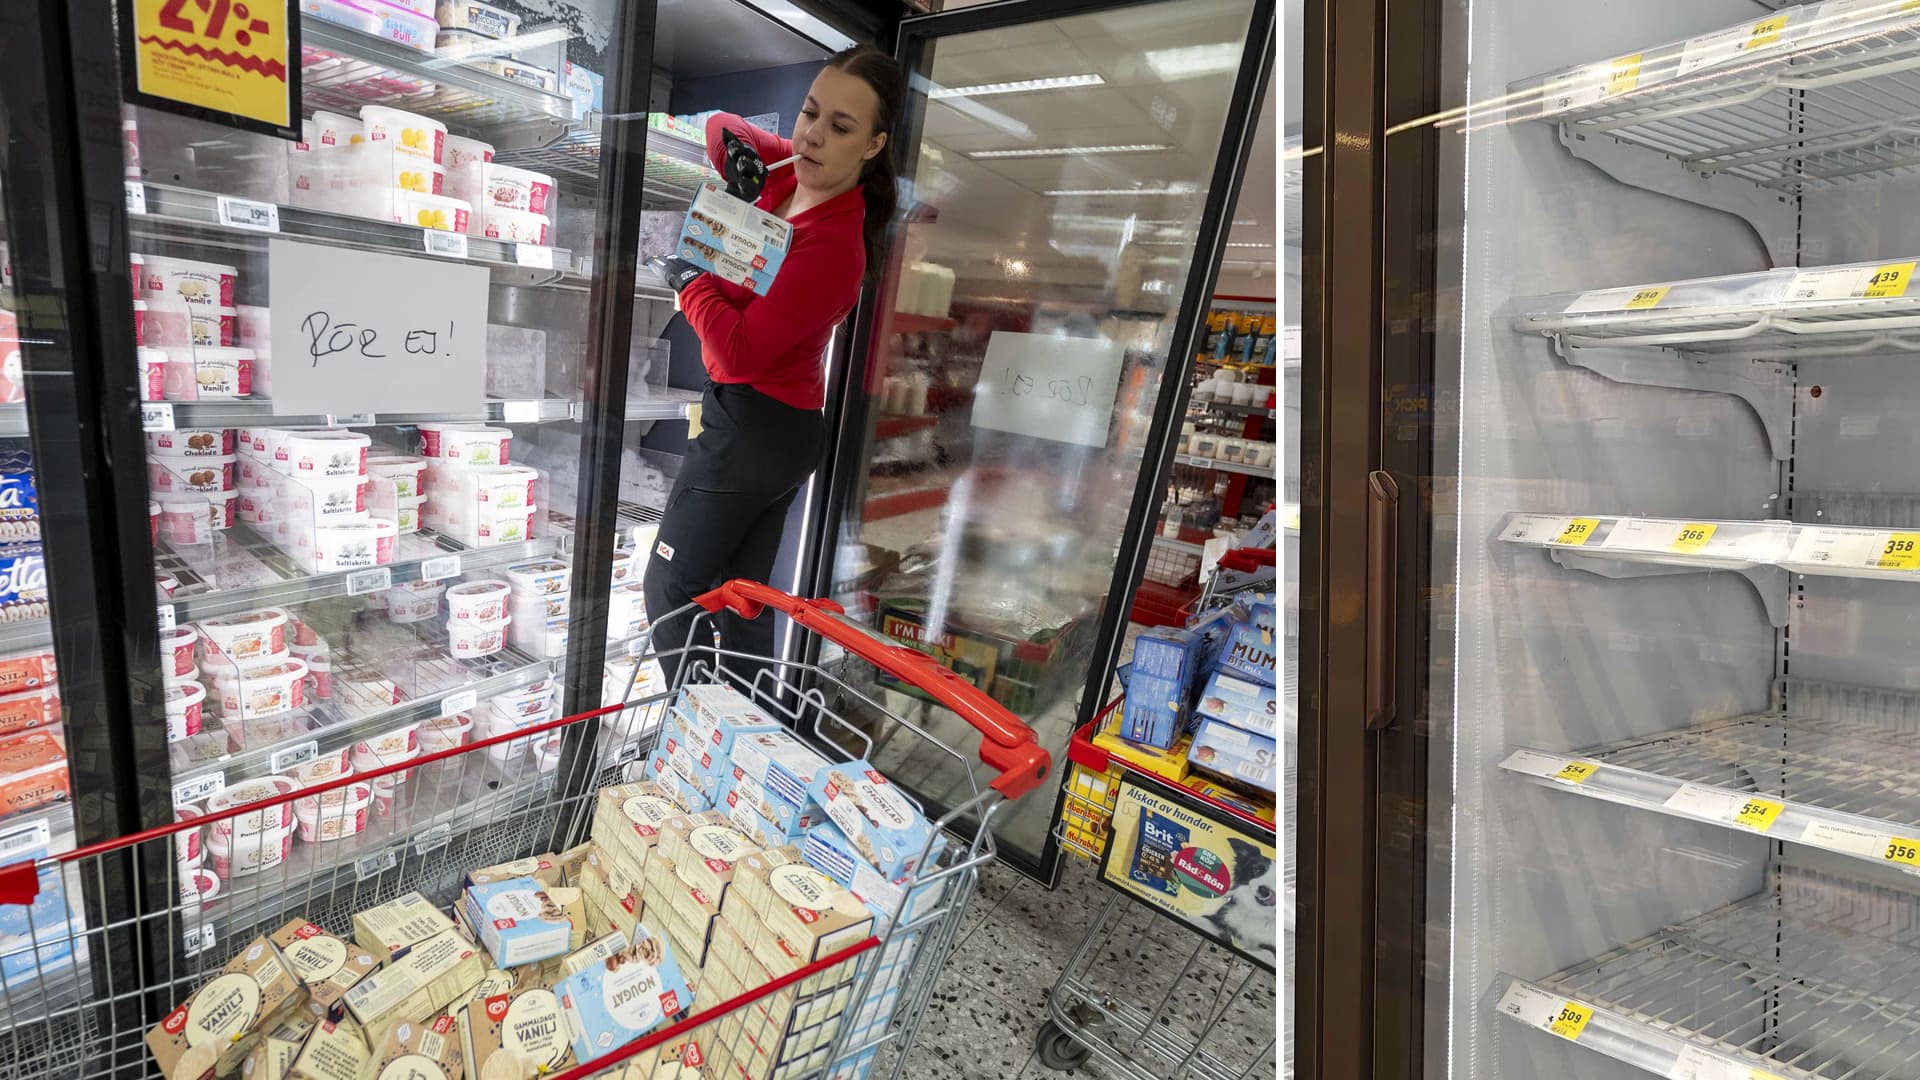
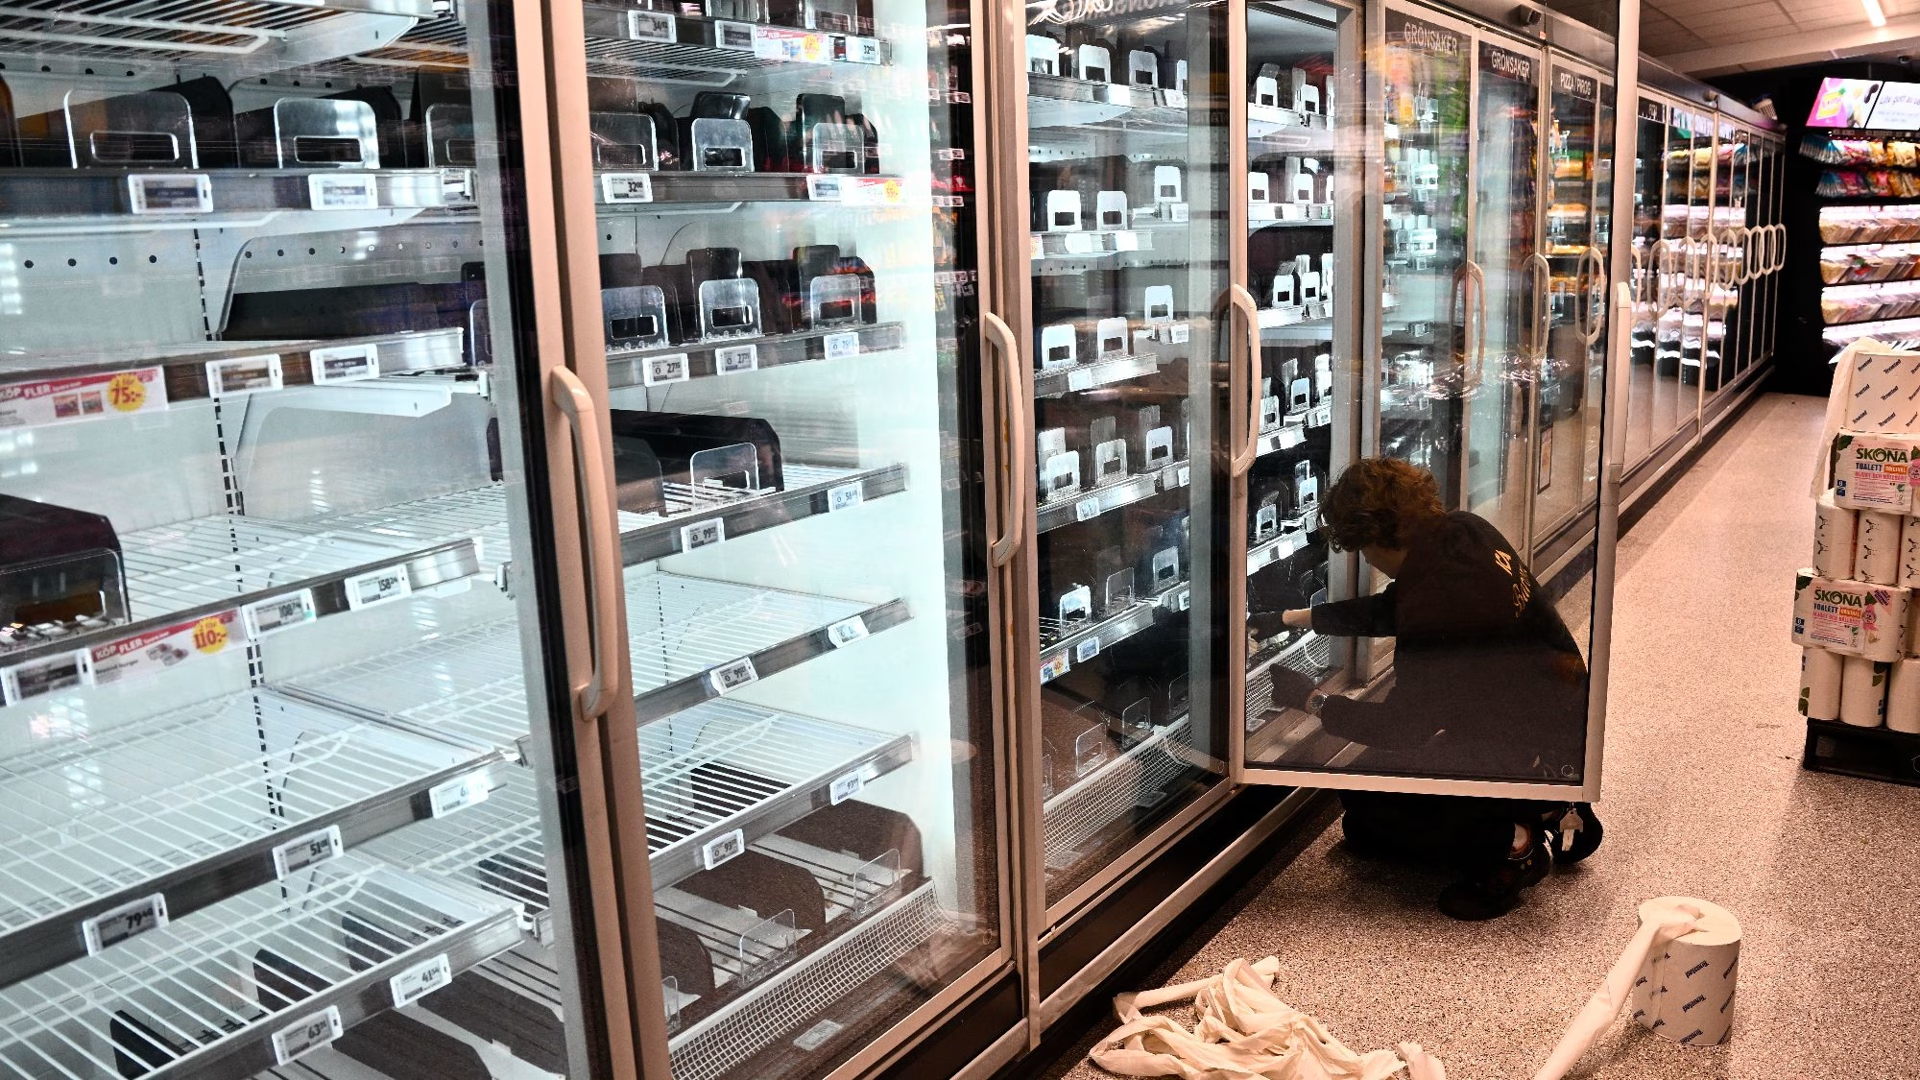
خلال الليل بين الأحد والاثنين، تمكّن شخص ما من الوصول إلى أنظمة التبريد في متاجر كبرى ببلدان أوروبية لا يقل عددها عن ستة، وأوقف التبريد فيها. وبحلول الصباح، كانت المجمدات في بلجيكا ولوكسمبورغ والسويد تنفث هواءً دافئًا، فيما كان المديرون يخرجون البضائع الفاسدة.
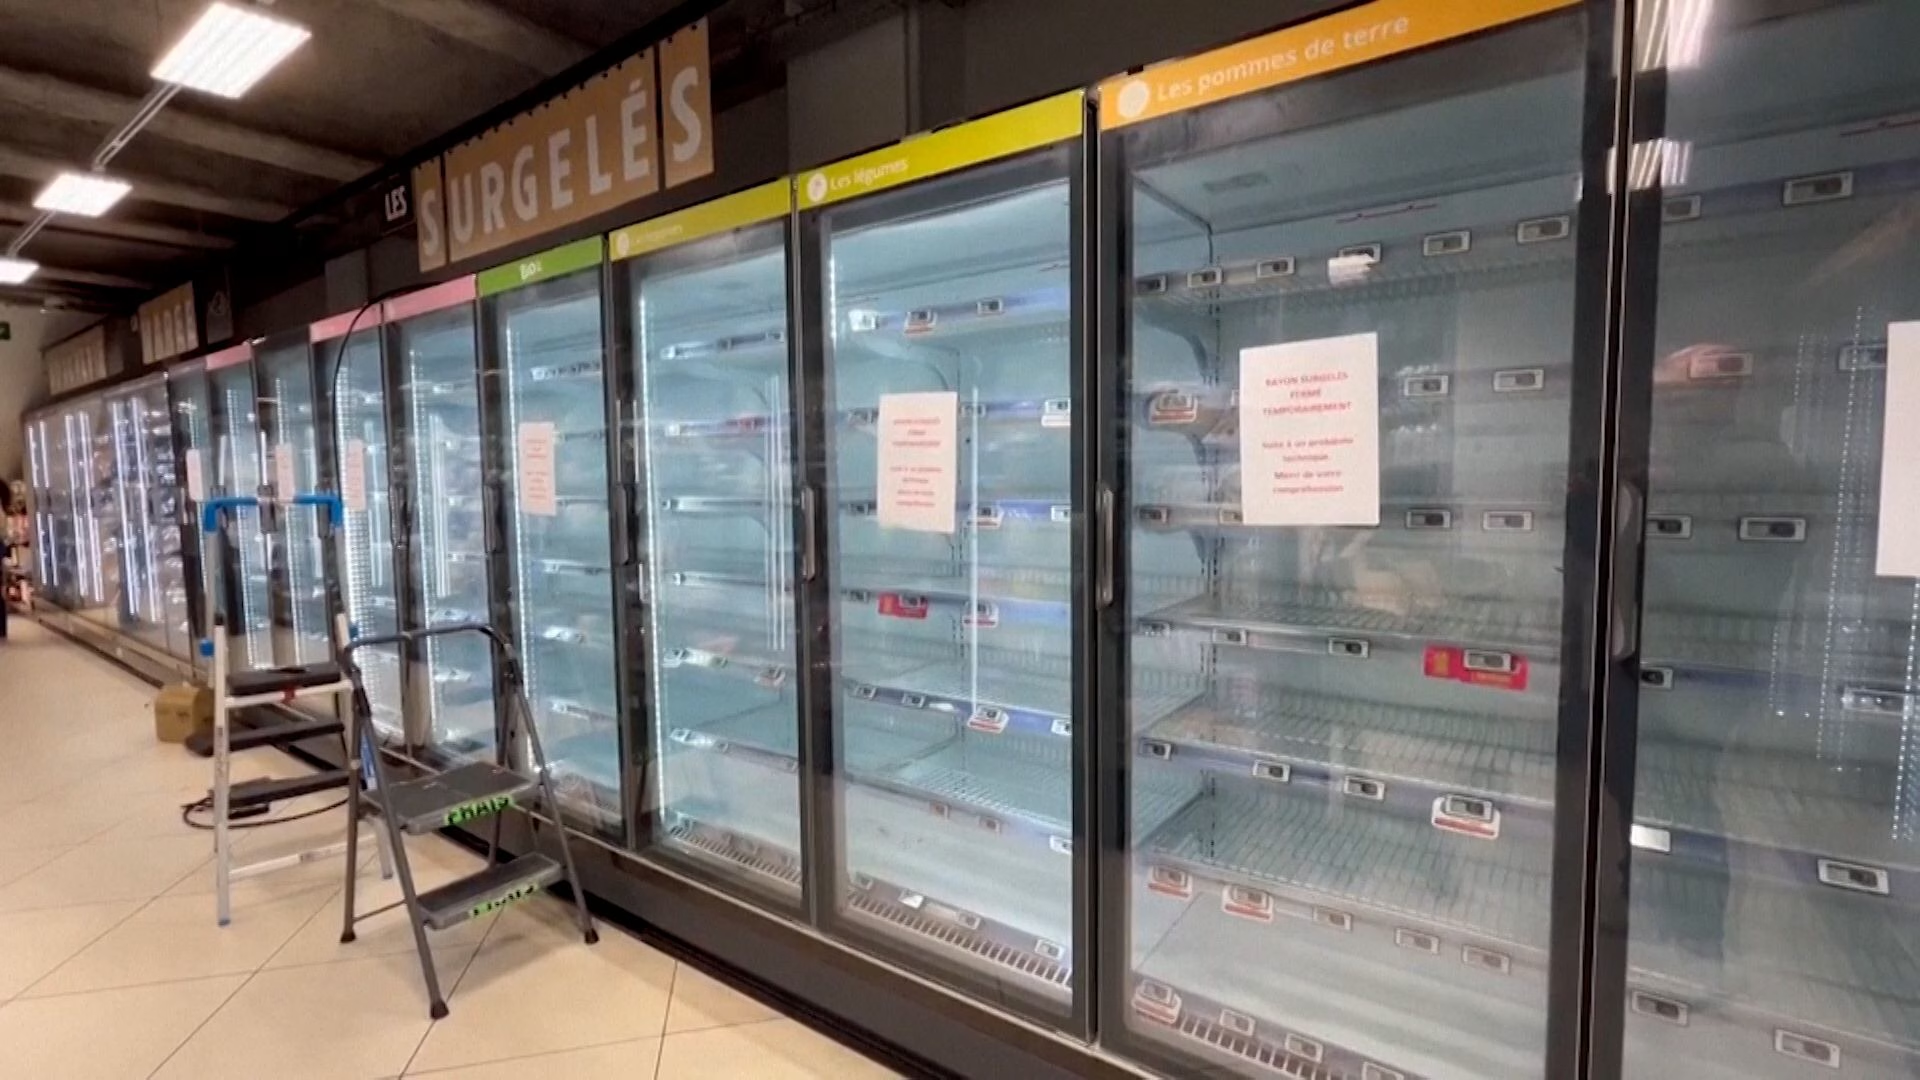
هذه هي الموجة الثانية من هذا النوع خلال ثلاثة أسابيع. ففي ليلة 11 و12 أكتوبر، استُهدف نحو 700 متجر في فرنسا، وفقًا للحكومة الفرنسية، بينها أكثر من 300 متجر تابع لسلسلتي Intermarché وNetto. ولم تنطلق أي إنذارات، وارتفعت درجات الحرارة إلى نحو 50 درجة مئوية خلال قرابة ست ساعات، فيما أبلغت بعض المتاجر عن اندلاع حرائق.
الأسلوب نفسه وبرمجيات قديمة
قال ستيفان مولانس، الرئيس التنفيذي لشركة Sabcobel التي تدير أنظمة التبريد التابعة لـ Delhaize في بلجيكا، إن الهجوم اتبع «الآلية نفسها تمامًا» التي استُخدمت في فرنسا؛ إذ جرى تحويل المبخرات إلى وضع إذابة الجليد، وهو الوضع المستخدم عادةً لإذابة الجليد عن الملفات، ثم تُركت تعمل. وتأثر نحو 20 وحدة من بين عدة مئات تشرف عليها شركته. وقال إن تحديثًا برمجيًا وحده لن يحل المشكلة، وإن الأمر يتطلب تغييرات مادية، مضيفًا أن أبسط وسائل الحماية تتمثل في تأمين الاتصال بالإنترنت.
وقالت الشركة الدنماركية المصنعة Danfoss إن الثغرة تكمن أساسًا في البرمجيات القديمة، وإنها نصحت العملاء بالفعل بالانتقال إلى إصدارات أحدث. وكانت وحدتا Danfoss AK-SM 800 وAK-SC 355 هما المتحكمين اللذين اختُرقا في فرنسا، وقد انتهى الدعم التشغيلي لهما في عامي 2021 و2016، ولم تعودا تتلقيان إصلاحات أمنية. وأظهر باحثون في Claroty العام الماضي إمكانية الوصول إلى صفحتي تسجيل الدخول الخاصتين بهما عبر الإنترنت المفتوح. ولم يُؤكَّد رسميًا ما إذا كانت المتاجر البلجيكية والسويدية تستخدم الطرازين نفسيهما.
وفي هولندا، قال متحدث باسم Danfoss إن أنظمة التجميد أو التبريد في 17 شركة على الأقل تعرضت للعبث خلال الليل. وذكرت هيئة الإذاعة الهولندية NOS أن الشركة قالت إن تلك الأنظمة لم تكن خلف شبكة مؤمّنة، ولا تزال تستخدم كلمة مرور افتراضية.
ست دول بلا جهة تعلن مسؤوليتها
في بلجيكا، أكدت Delhaize تأثر نحو 40 متجرًا، فيما قالت Carrefour إن 15 متجرًا من أصل 700 تابع لها تأثر، وأكدت Colruyt تأثر خمسة متاجر Spar تُدار بشكل مستقل. وفتح المدعي العام الفيدرالي تحقيقًا. وذكرت Euronews أن 13 متجرًا من متاجر SuperValu في أيرلندا تعرضت للهجوم، نقلًا عن مالكتها Musgrave، إضافة إلى متجر Selver واحد في إستونيا. وفي السويد، تحدثت ICA عن «عدد محدود» من المتاجر من دون وصف الواقعة بأنها هجوم إلكتروني، بينما أبلغت Coop عن مشكلات في ستة متاجر.
لم تعلن أي مجموعة مسؤوليتها عن أي من الموجتين. وبعد الهجوم الفرنسي، قال كين مونرو من Pen Test Partners لوكالة Reuters إن الثغرة بسيطة بما يكفي لأن يكون مراهقون يشعرون بالملل وراءها، فيما قال خبير الأمن السويدي إميل أولوفسون إن هواة ربما يقفون وراء عمليات التسلل التي وقعت يوم الاثنين. وقال جون بيلو، رئيس المركز الوطني للأمن السيبراني في السويد، لوكالة Reuters إن البلاد تضم «عددًا كبيرًا إلى حد ما من أجهزة التكنولوجيا التشغيلية المكشوفة» التي لا تزال بحاجة إلى التحديث أو تثبيت الرقع الأمنية. وكانت Ahold Delhaize، الشركة الأم لـ Delhaize وAlbert Heijn، قد تعرضت لهجوم إلكتروني منفصل في أكتوبر، وتقول Delhaize إنها لا تزال تبحث ما إذا كانت هناك صلة بين الحادثتين.
الصور: TT News Agency؛ VRT NWS؛ Reuters
اشترك في Ally Daily
اشترك ليتم إعلامك بالأخبار والتطورات والإعلانات الخاصة. سنبقيك على اطلاع.
بالتسجيل، فإنك توافق على سياسة الخصوصية الخاصة بنا